2025 年 5 月 1 日,《个人信息保护合规审计管理办法》正式施行,这意味着对各类组织而言,合规审计不再是"可选项",而是需要落到制度、人员、流程上的常态化工作。
🔍 哪些主体需要开展?频次怎么定?
根据办法要求,处理超过 1000 个人个人信息的处理者,应当每两年至少开展一次个人信息保护合规审计。处理 100 万—1000 万人的,每三到四年至少一次;处理不超过 100 万人的,每五年至少一次。
此外,一旦发生个人信息安全事件导致 100 万人以上普通信息或 10 万人以上敏感信息泄露,相关保护部门可要求委托专业机构开展专项审计。
💡 很多企业容易忽略的一点:审计不是"出了事再补",而是定期开展的常态化机制,并且要形成从准备、实施、报告、整改到归档的完整闭环。
📋 审计到底查什么?26 个领域 107 项清单
按照 GB/T 46903-2025《数据安全技术 个人信息保护合规审计要求》,审计内容分为五大类:
治理与组织建设(28 项):内部管理制度、操作规程、负责人履职、影响评估等
信息处理规范与义务(15 项):处理合法性、规则规范性、告知义务
第三方与特殊场景(39 项):共同处理、委托处理、敏感信息、未成年人信息、跨境提供、自动化决策等
信息采集与权利保障(16 项):删除权、个人权利响应、规则解释
技术措施与应急处置(9 项):安全技术措施、应急预案与响应
👤 谁来执行?PIPCA 人员能力定位
开展合规审计,对执行人员的复合能力提出了明确要求——既要懂法律条文,又要理解技术架构,还要掌握审计方法论。
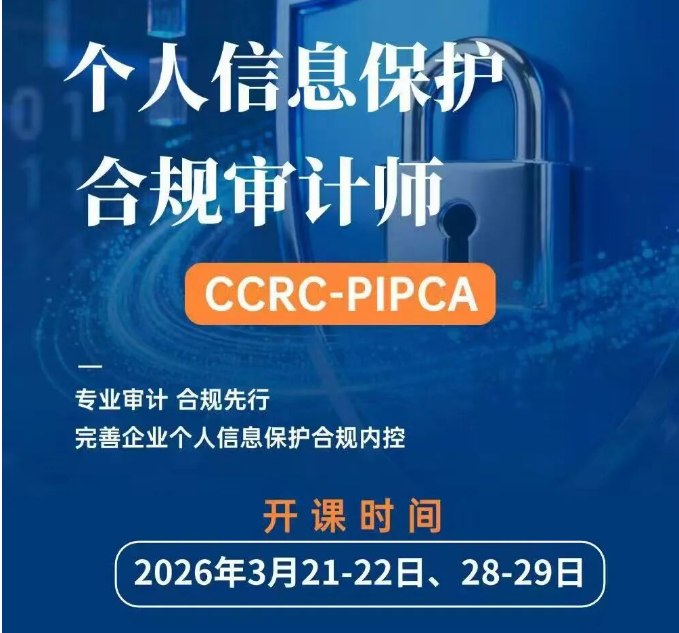
CCRC-PIPCA(个人信息保护合规审计师) 是中国网络安全审查认证和市场监管大数据中心推出的网络与数据安全人员能力认证系列之一,面向企事业单位及第三方机构从事相关工作的人员。持证人员需要掌握的能力包括:
理解个人信息保护领域的法律法规、政策和标准
掌握合规审计实施流程:准备→实施→报告→整改→归档
能独立收集审计证据、作出审计结论、编制审计报告
具备审计人员的独立性、客观性、保密性职业素养
📌 对律师事务所、会计师事务所、安全服务机构等第三方机构而言,储备具备这类能力的专业人员,是承接合规审计业务的现实基础。
🏢 企业落地建议
先建制度:明确审计频次、范围、依据,写入内部管理制度
再组团队:内部审或委托外部专业机构,都要确保审计人员具备相应能力
闭环管理:审计发现→报告→整改→复核→归档,五步缺一不可
合规声明:本文仅作专业知识分享,不构成任何培训、考试或从业的承诺与保证。参与相关学习或评价请通过官方正规渠道了解详情,并务必签署正规培训协议。
FAQ:
Q1:处理 800 万人信息的公司,多久做一次合规审计?
A:根据《个人信息保护合规审计管理办法》,处理超过 100 万、不超过 1000 万人个人信息的处理者,每三年或四年至少开展一次合规审计。
Q2:合规审计可以完全交给外部机构吗?
A:可以委托专业机构,但处理者本身仍需承担主体责任,包括为审计工作提供必要支持、承担审计费用、按期限完成审计等。
CCRC-PIPCA个人信息保护合规审计师认证办理
北京青蓝智慧科技
马老师:135-2173-0416
丁老师:135-2209-4648
Q3:PIPCA 适合哪些从业者学习?
A:律师、审计师、IT 审计人员、咨询顾问、企业合规岗、信息安全岗、数据隐私岗、法务岗及相关技术产品人员均可结合本职工作需要了解该知识体系。