在网络安全服务领域,等级保护测评曾经是无数从业者的“铁饭碗”。十年前,只要精通等保标准,跑现场、测漏洞、写报告,项目便源源不断。
然而,这两年身处一线的工程师们感受尤为明显:传统等保项目单价持续走低,低价竞标愈演愈烈。更关键的是,客户的需求变了。他们不再满足于“拿一张等保测评报告”,而是频繁追问:数据怎么分类分级?重要数据怎么识别?大模型部署后怎么防泄露?
一、 监管重心转移:从“防入侵”到“管数据”
随着《数据安全法》与《个人信息保护法》的深入实施,监管的重心正在发生根本性转移。企业不仅要保证系统不被黑,更要证明自己管好了数据。
对于等保从业者来说,这是一个危险的信号,也是一个巨大的机遇。
危险在于:如果只会查漏洞、对标准,面对客户提出的“数据出境评估”、“AI大模型安全”等问题,你将只能回答“不在我的服务范围内”,眼睁睁看着增值业务流失。
机遇在于:等保是存量底盘,而数据安全与AI安全,是未来5-10年政企合规的增量主战场。
二、 为什么等保人转型数据安全,具有天然优势?
很多人误以为转型需要推倒重来,其实不然。
等保测评的核心是“资产梳理、风险识别、差距分析、报告撰写”。这套方法论,与数据安全风险评估(数据资产盘点、数据风险识别、合规差距分析)是高度同构的。
你缺的不是项目经验,而是针对“数据”这一新标的物的专业知识体系。只要补齐数据分类分级、重要数据保护、数据出境合规等知识点,你就能把原有的政企客户资源,转化为数据安全咨询的新营收。
三、 如何系统化补齐能力短板?
面对全新的法规体系(如GB/T 42446等),碎片化自学往往效率低下。目前,行业内不少前瞻性的安全服务机构,已经开始组织团队参与系统化的人员能力培训。
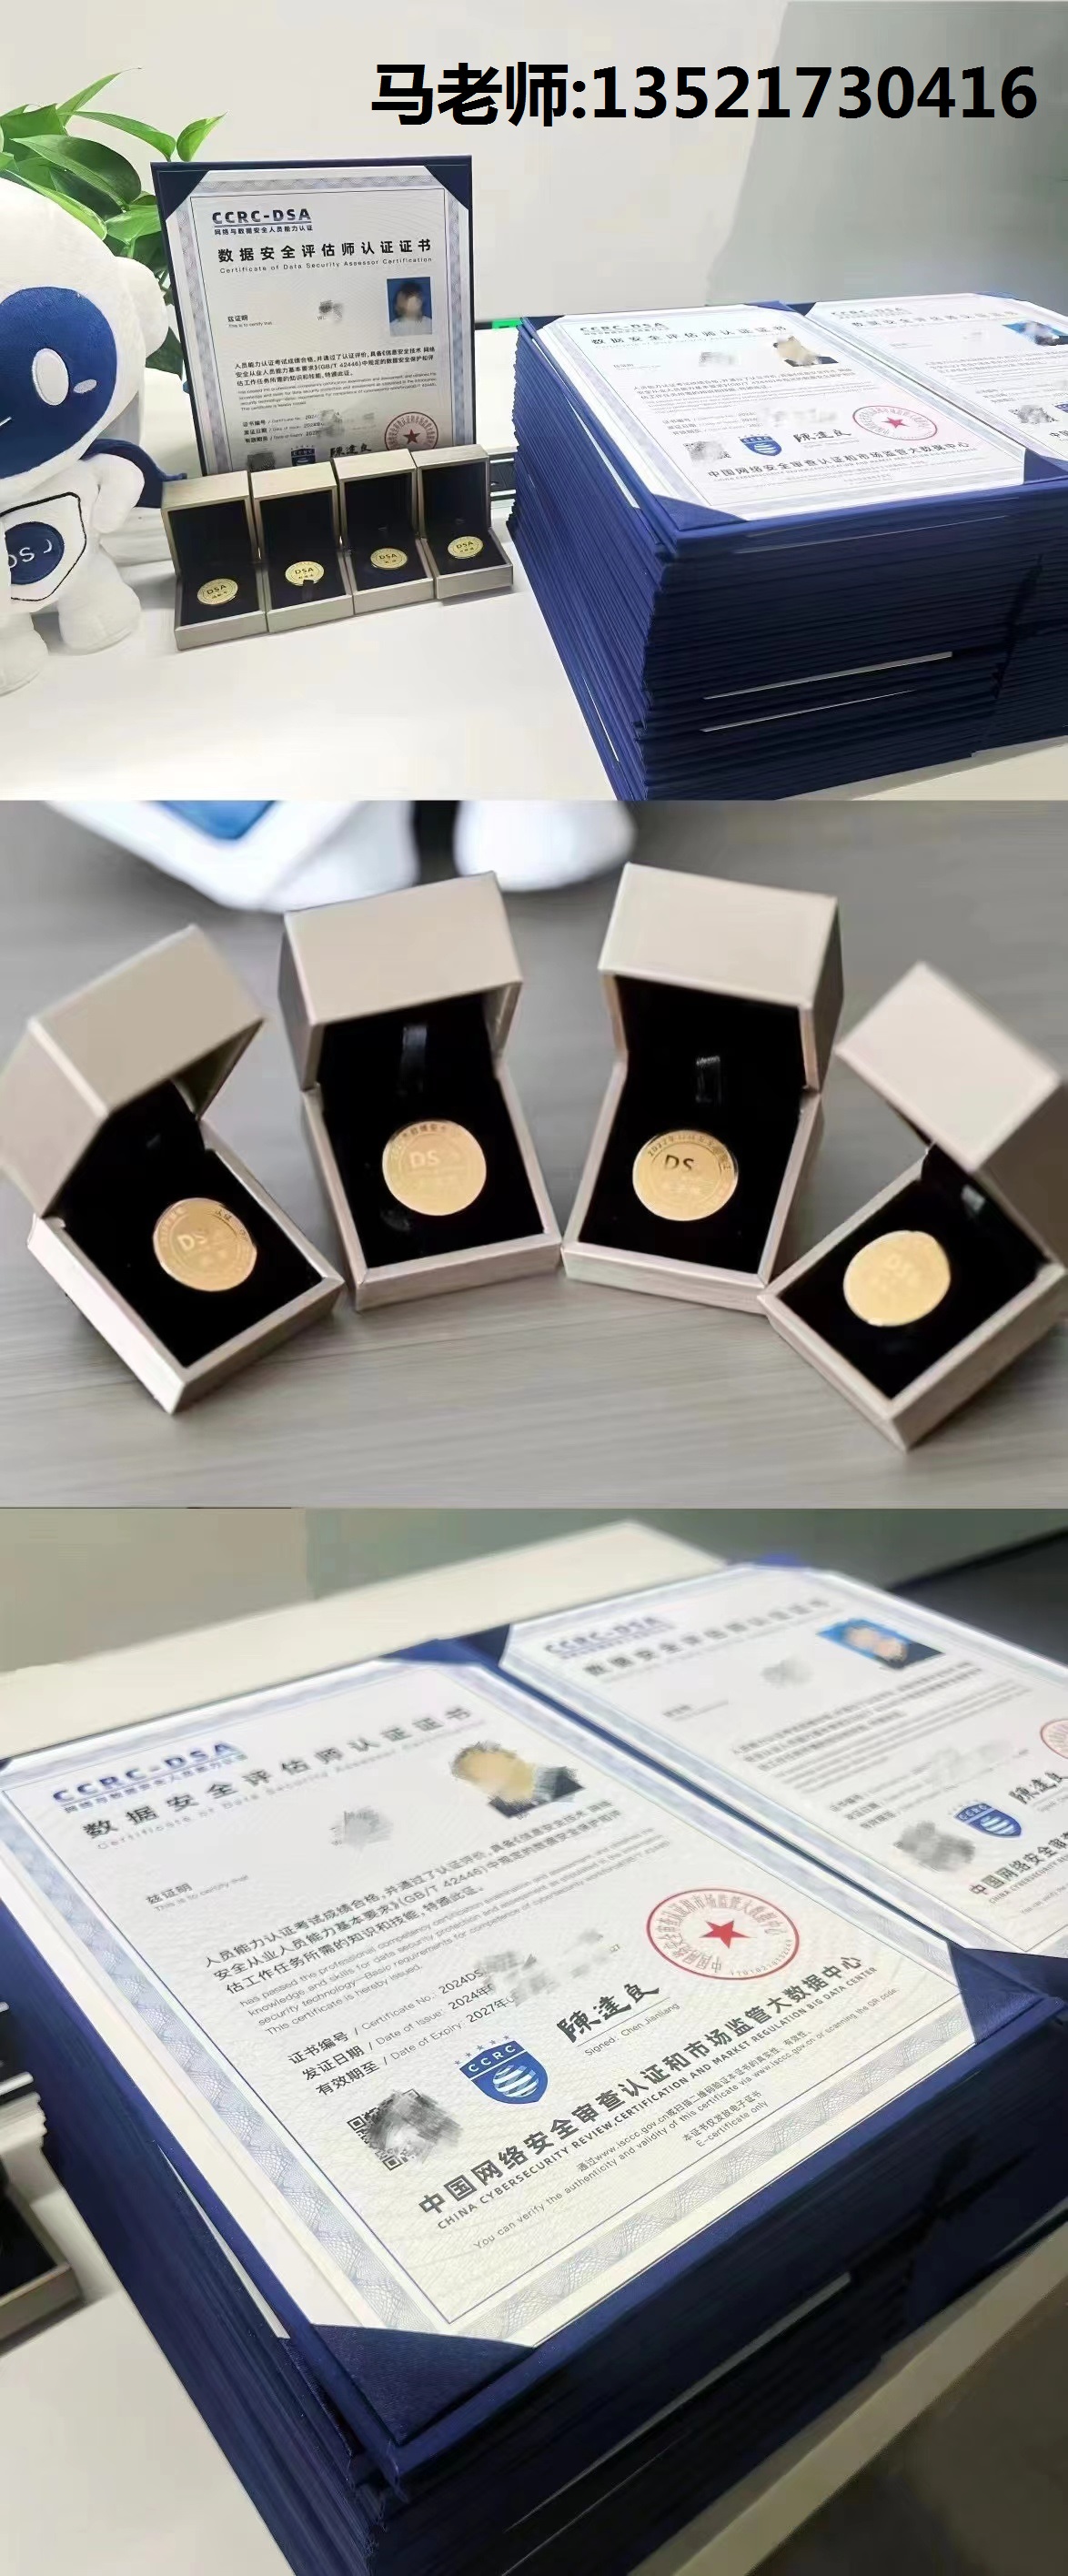
以国家市场监督管理总局直属事业单位推出的数据安全评估师(DSA)等能力评价为例,它并非强制性的准入门槛,而是基于国标开发的一套专业知识框架。对于等保老兵来说,参加这类培训的核心价值在于:
知识体系化:把零散的法规串成完整的评估逻辑。
标书加分项:在政企招标中,团队持证情况往往是技术评分的关键项。
信任背书:面对客户时,专业的能力评价证书能快速降低沟通门槛。
CCRC-DSA数据安全评估师,认证办理授权单位北京青蓝智慧科技
马老师13521730416
丁老师13522094648
行业的内卷,往往源于能力的同质化。当传统的等保赛道挤满人群时,提前布局数据安全与AI安全赛道的从业者,正在享受市场早期的红利。对于想要突破瓶颈的等保人来说,这不仅是考一张证,更是一次知识结构的迭代升级。