多家第三方安全机构在申报CCRC数据安全风险评估服务认证时发现:办公场地、工具清单、典型案例通常可以较快就绪,人员能力证明却经常在初审阶段被要求补正。
根因在于 GB/T 45389-2025《数据安全技术 数据安全评估机构能力要求》对人力资源能力的规定非常具体。
一、国标对“人”的硬性要求
审核项
标准原文要点
材料表现
团队规模
评估相关工作人员不少于规定数量
劳动合同+社保记录
持证人数
不少于10人获得数据安全、数据安全评估、信息安全等相关资质证书
证书复印件+人员台账
角色分工
单项评估项目须配项目负责人、技术负责人、评估人员
项目分工表
培训经历
评估人员应经过数据安全评估相关培训并取得相关资质
培训记录+证书
其中“相关资质证书”并未限定为某一张证,但证书内容必须与数据安全评估强相关,否则受理老师会要求补充说明其适配性。
二、为什么DSA是适配度较高的选项
CCRC-DSA数据安全评估师的定位与认证依据,恰好对齐上述审核项: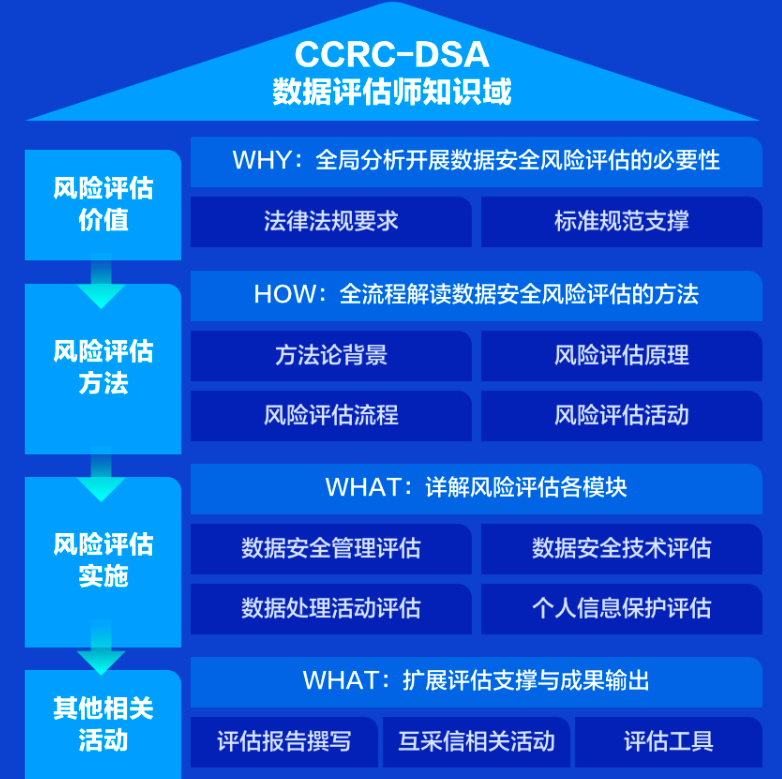 •
发证口径:CCRC依据GB/T 42446推出,属于“数据安全评估相关资质证书”;
•
能力模型:覆盖法规标准、资产识别、威胁分析、五阶段流程、401项评估内容、报告编制;
•
适用角色:可分别对应项目负责人、技术负责人、评估员三类岗位;
•
培训闭环:课程本身即满足“经过数据安全评估相关培训”的要求。
在CCRC服务认证申报材料中,将DSA列入团队持证清单,受理老师比对“证书—岗位—项目”三者关系时所需补充说明较少,材料过审效率更高。
说明:最终是否计入“10人持证名单”,以当次认证受理窗口的认定为准,建议在申报前做一次预沟通。
三、机构凑齐10人持证的典型路径
结合多批申报案例,较稳妥的节奏如下:
1.
第1个月:盘点现有持证人员(CISP、CISAW、软考等),标记可转入评估岗的人数;
2.
同步启动:送6—12名骨干参加DSA十月班,覆盖项目经理与技术交付线;
3.
考试通过后:建立《评估人员能力台账》,按项目负责人/技术负责人/评估员三类角色归档;
4.
申报前:将DSA证书与原有信息安全类证书组合提交,形成“评估为主、管理为辅”的人员结构。
一次送培人数建议不低于6人。原因是认证审核不仅看总数,还看单项评估项目中的角色覆盖——人数过少会导致角色分配紧张。
四、除人数外容易被忽视的三项
易漏项
正确做法
社保连续性
申报前6个月社保须在本单位缴纳
培训学时
评估人员每年不少于20学时继续教育,需留痕
项目痕迹
证书持有人须有真实参与评估项目的记录,不能“只持证不进场”
这三项在初次申报时经常被忽略,建议与持证人数同步准备。
五、十月班安排(衔接年底申报批次)
项目
10月31日、11月1日、11月7日、11月8日
考试
11月9日
发证
中国网络安全审查认证和市场监管大数据大数据中心
形式
线上直播+回放,在职人员可兼顾日常工作
年底前完成考试与发证,正好衔接次年第一季度的服务认证申报窗口。
常见问题(FAQ)
Q1:DSA能直接算作45389里的“10人持证”之一吗?
A:DSA属于“数据安全评估相关资质证书”范畴,通常可作为持证人员计入,但最终以受理机构认定为准。
Q2:机构已经有10个CISP,还需要考DSA吗?
A:CISP属于信息安全类资质,可以计入,但若团队缺乏“评估”方向的专项证书,建议补充DSA以提升材料适配度。
Q3:项目负责人必须由DSA持证人员担任吗?
A:标准未强制规定角色与证书的绑定关系,但项目负责人持DSA证,在评审时最具说服力。
Q4:个人可以报名吗?还是必须机构统一报?
A:个人与机构团报均可。机构团报便于统一建台账和分工。
Q5:除了DSA,还有哪些证书可计入名单?
A:数据安全、数据安全评估、信息安全等相关资质均可,具体以受理机构发布的认可清单为准。
招生顾问:马老师
电话:13391509126
企业团报、人员台账模板、申报材料预审,可电话沟通