很多企业有一个共性现象:隐私政策写得很完整,制度文件也装订成册,但真到监管检查、客户尽调或集团内审时,却拿不出过程证据。 这时需要的不是再写一份制度,而是做一次真正的合规审计。 CCRC-PIPCA的定位就在这里。它培养“能查、能记、能出结论”的审计人员,让企业从“自我声明合规”走向“证据链可验证”。 课程不是泛泛讲法律,而是按审计逻辑推进。 先定范围和依据。审计不是漫无目的翻文件,而是先明确依据什么标准、审计哪些处理活动、覆盖哪些部门和系统。 再编审计计划和检查清单。比如告知同意是否留痕,隐私政策版本是否可追溯,用户撤回同意的路径是否真实可用;委托处理合同是否约定处理目的、方式、期限和安全责任;第三方是否具备相应能力并接受监督。
接着收集证据和编制底稿。审计人员需要看系统日志、权限配置、接口调用记录、培训记录、应急演练记录、投诉处理记录,而不是只看制度原文。 然后识别不符合项。比如主体权利响应流程断裂、敏感信息未单独同意、出境前未做影响评估、第三方管理缺少审计权约定、技术措施只有加密却没有访问控制日志。 最后形成审计结论和整改跟踪。审计报告不是简单写“基本合规”,而要写清楚问题、依据、风险、整改责任人和复评时间。
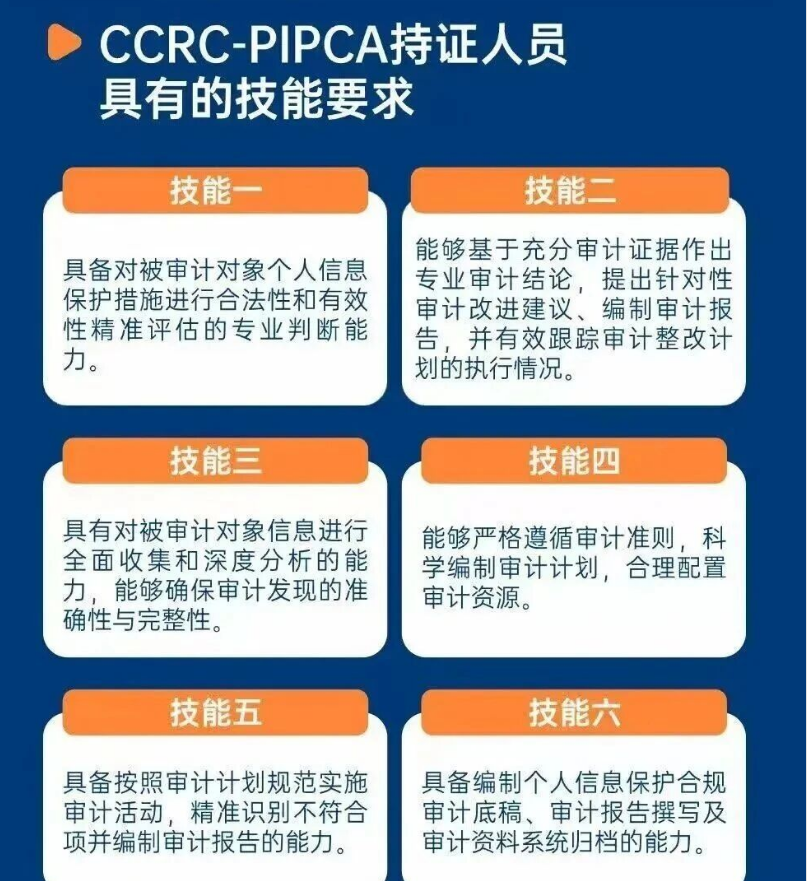 具体审计域会覆盖:
•
告知同意是否充分、可撤回、可解释;
•
敏感个人信息和未成年人信息是否专项核查;
•
自动化决策是否透明、可解释、可提供替代选项;
•
数据出境是否满足评估、备案或标准合同要求;
•
安全事件是否有预案、有演练、有处置记录;
•
技术措施是否具备保密性、完整性、可用性和可验证性。
对第三方机构,PIPCA是承接个保审计业务的专业背书;对企业内审,它是把“纸面合规”变成“运行合规”的方法论。
合规审计的意义,不是单纯挑错,而是让企业知道:哪里做了、哪里没做、为什么没做、下次怎么改。PIPP建体系,PIPA评风险,PIPCA查落地,三者共同构成个人信息保护的完整闭环。 招生顾问:马老师 电话:13391509126