大模型与智能体进入企业业务系统后,很多管理者会发现一个现实问题:AI项目不是没有安全制度,而是制度落不下去。安全部、算法部、法务部各有理解,但没人能把“监管要求—技术风险—业务流程”串成一条线。人工智能安全官(CCRC-AISO)认证,正是为解决这类问题而设。
一、企业AI落地后的四类真实风险
1. 数据与模型风险
训练数据被投毒、知识库被污染、模型带后门上线。这类风险发生在模型成型之前,传统安全设备很难发现。
2. 智能体行为风险
智能体拥有账号、权限和工具调用能力后,可能出现越权操作、误执行、提示注入。比如读取敏感数据、自动发邮件、修改业务记录。
3. 生成内容合规风险
未做内容标识、涉及深度伪造、输出违规信息、泄露个人信息,都会直接触发监管责任。
4. 权责不清风险
出问题时,安全说归算法管,算法说归产品定,产品说等法务意见。AI项目缺少明确的安全责任人。
二、AISO对应企业哪些刚需动作
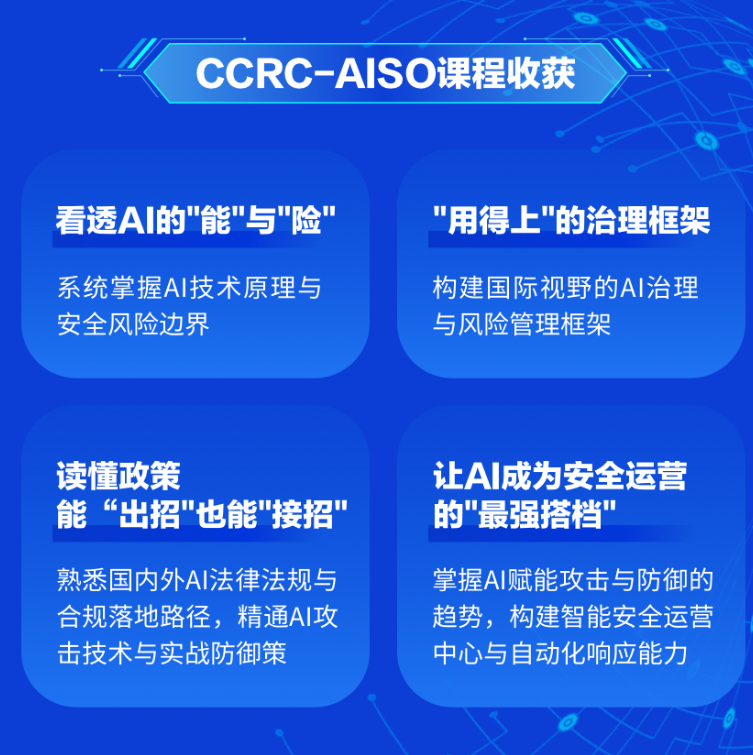
CCRC-AISO的课程能力,恰好覆盖企业AI合规的核心动作:
风险识别:数据投毒、对抗样本、模型窃取、隐私推断、提示注入
治理搭建:AI安全制度、风险分级、权限模型、审计机制
智能运营:AI-SOC、自动化响应、告警降噪、攻击面预测
合规落地:训练数据合规、算法备案、安全评估、生成内容标识
全生命周期防护:从需求、训练、测试、部署到运行监控与退役
对金融、通信、互联网、政务、医疗等行业来说,这些动作不是“加分项”,而是上线AI系统前的必要条件。
三、企业该让谁考AISO
建议每家企业至少培养1—2名AI安全牵头人,优先覆盖以下岗位:
信息安全负责人
数据合规经理
算法平台技术负责人
AI产品经理
法务合规、内控审计人员
理想状态是:安全人员懂模型风险,技术人员懂合规边界,法务人员懂调用链路。AISO提供的是三方通用的语言和框架。
四、对标国内外标准,便于内部制度化
AISO培训结合《人工智能安全治理框架》、GB/T 42446,以及对标ISO/IEC 38507、42001、42005等国际标准。学完后,企业可以把认证内容直接转化为:
AI项目风险台账
算法备案材料模板
智能体权限与工具调用规范
安全评估与应急演练流程
生成内容标识与审计机制
也就是说,AISO不只是个人证书,也可以作为企业AI合规内训的方法论底座。
五、培训与报考安排
认证名称:人工智能安全官(CCRC-AISO)
发证机构:中国网络安全审查认证和市场监管大数据中心
培训形式:4天线上直播,支持回放
考试形式:线上闭卷,满分120分,84分合格
证书效力:官网可查,有效期3年
培训费:6700元/人
考试认证费:2100元/人
11月全国公开班:
培训:11月7日、8日、14日、15日
考试:11月16日
企业可单人报名,也可根据实际岗位结构做团报与内训适配。建议先梳理内部AI项目清单,再对应安排安全、合规、技术三条线的人员参训。
AI安全治理不是等项目出事后再补,而是在智能体上线前就有人能兜底。企业真正需要的,是能识别风险、制定规则、落地合规、持续运营的专业人才。
招生顾问:马老师
电话:13391509126