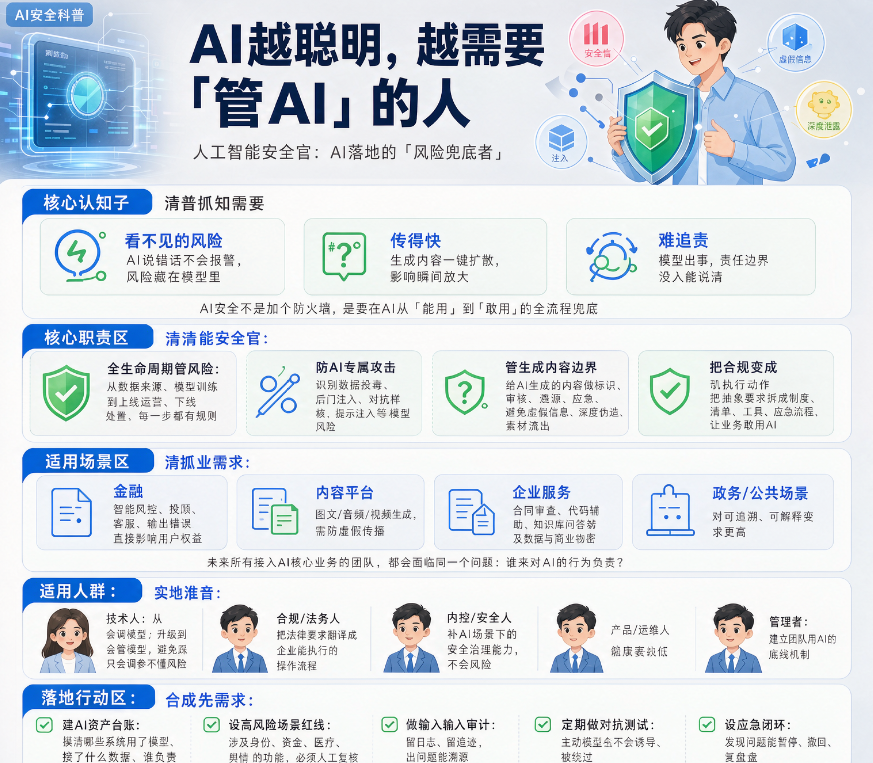
聊人工智能岗位,很多人脑子里的名单就两三个:写算法的、调模型的、做产品的。但 2026 年的招聘市场里,一份越来越高频出现的岗位——人工智能安全官(CCRC-AISO),正在给这份名单补上关键的一枝。它和大家熟悉的 AI 岗位,究竟"同"在哪里、"异"在何处?这篇用一张"岗位族谱"帮你一次理清。
先按"造、用、管",把 AI 岗位分成三大家族
它们同根:都服务于"让 AI 创造价值"这一件事;它们又分工截然不同:
技术家族(造)——算法研究、模型训练、数据处理、工程实现。核心产出是"一个能用的 AI",决定能力上限。
应用家族(用)——AI 产品经理、垂直行业落地、交互设计。核心产出是"一个好用的 AI 产品",决定体验落地。
治理家族(管)——人工智能安全官、AI 合规、风险治理。核心产出是"一个可信、可控、合规的 AI",决定安全底线。
一句话:技术家族做加法,应用家族做乘法,治理家族做风控。少了谁,这条链都不完整。
为什么说安全官是"新长出来的一枝"
过去 AI 多在实验室里打转,治理需求并不显眼。当它进入信贷、医疗、客服、代码生成等核心环节,风险就从"说错话"升级成了"做错事":
智能体可能越权调用工具、自主改变外部状态;
模型可能被提示注入操控,绕过原本的安全策略;
训练数据可能被人在源头"下毒",埋下隐患。
也正因如此,近年发布的人工智能安全治理框架从 1.0 迭代到 3.0,治理重点从"管内容"扩展到"管行为"。安全官这一枝,就是在这个背景下快速生长的。
同中求异:三组最容易被混淆的对比
1. 人工智能安全官 vs 传统网络安全岗
同:都讲攻防、讲风险、讲应急。
异:传统网安保的是"网络与系统",安全官护的是"模型与智能体";传统手段靠规则库、特征匹配,面对没有固定特征的提示注入、越狱攻击往往失灵,得真懂大模型的运行机理才防得住。
2. 人工智能安全官 vs AI 训练 / 数据岗
同:都天天和数据打交道。
异:训练岗把数据变成模型的"养分",安全官反过来审——这批数据干不干净、有没有被投毒、有没有踩隐私和版权的雷。
3. 人工智能安全官 vs AI 产品经理
同:都要懂业务、懂用户。
异:产品经理想"怎么用得更爽",安全官想"用的时候哪里会出事"。一个踩油门,一个踩刹车,配合起来才能又快又稳。
这一枝需要什么样的"根"和"叶"
把人工智能安全官的能力看成一棵树,更好记:
根(技术):懂大模型怎么训练、怎么推理、怎么被攻击,机理不通,防护就是空中楼阁。
干(治理):能把风险管理铺满 AI 全生命周期,搭得起制度、流程、监控和应急响应的闭环。
叶(合规):读得懂国内外 AI 法规标准,落得了算法备案、安全评估、内容标识这些具体动作。
"懂技术、通治理、知合规"——这九个字,正是它区别于任何单一技能岗位的根本。
给正在选方向的人一句提醒
AI 岗位不是越"技术"越值钱,而是越"稀缺"、越"难被替代"越值钱。当大量标准化、重复性的技术执行工作逐步被 AI 自己接管,那些需要判断力、需要跨领域、需要为结果负责的岗位,反而更抗替代。安全治理,恰好就是这样一个"AI 越强、它越重要"的方向。
族谱看清了,下一步就是看这一枝具体学什么、怎么入门——这也是人工智能安全官相关培养体系着力回答的问题。
CCRC-AISO人工智能安全官,北京青蓝智慧科技
马老师135-2173-0416
丁老师135-2209-4648