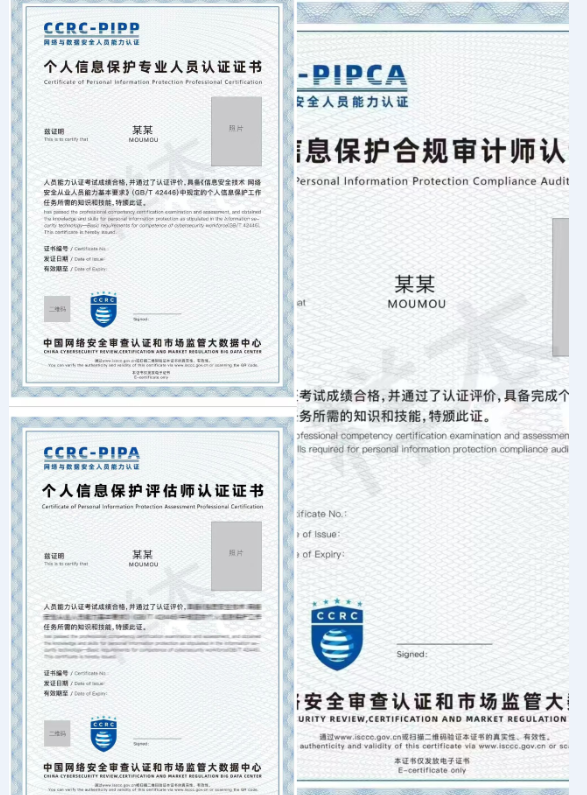
在《个人信息保护法》全面实施、《个人信息保护合规审计管理办法》自2025年5月1日施行的背景下,企业个人信息保护已从“补充隐私政策”走向“建体系、做评估、查审计”的系统工程。中国网络安全审查认证和市场监管大数据中心(CCRC)作为国家市场监督管理总局直属正司局级事业单位,依托《网络安全从业人员能力基本要求》(GB/T 42446),在个人信息保护方向设置了三张核心人员能力证书:CCRC-PIPP个人信息保护专业人员、CCRC-PIPA个人信息保护评估师、CCRC-PIPCA个人信息保护合规审计师。
三者同属CCRC网络与数据安全人员能力认证体系,但定位不同、能力不同、适用岗位也不同,共同构成“管理—评估—审计”的合规闭环。
一、CCRC-PIPP:个人信息保护专业人员,解决“体系怎么搭”
PIPP是三个认证中偏综合管理的一类。它面向企事业单位及第三方机构中从事个人信息保护合规管理、体系建设与评估咨询的人员。通过PIPP认证,证明持证人员已满足《个人信息保护法》及GB/T 42446规定的开展个人信息保护工作所需知识与能力要求,具备规划、管理、风险识别和处置能力,可开展合规管理、影响评估、合规审计及第三方咨询服务。
核心能力包括:
掌握个保法律法规、政策与技术标准;
搭建个人信息保护合规管理体系;
识别收集、存储、使用、共享、出境等环节风险;
开展App合规、未成年人个人信息保护、数据出境专项管理;
组织安全事件响应、应急演练、符合性审查与整改建议。
适合岗位:
企业合规总监、法务负责人、首席数据官、数据安全负责人、隐私官;律师、咨询顾问;党政机关及事业单位数据治理、信息安全管理人员。
PIPP培养的是“个保负责人”,解决的是“制度从哪里来、流程怎么跑、责任怎么分”。
二、CCRC-PIPA:个人信息保护评估师,解决“风险怎么评”
PIPA聚焦《个人信息保护法》第五十五条、第五十六条规定的个人信息保护影响评估(PIA)义务。在敏感个人信息处理、自动化决策、委托处理、对外提供、公开信息、数据出境等场景中,企业应当事前开展影响评估,评估报告和处理记录至少保存三年。
PIPA以《个人信息保护法》和GB/T 39335-2020《信息安全技术 个人信息安全影响评估指南》为核心,培养能够独立开展影响评估的实务人员。
核心能力包括:
识别高风险处理场景;
完成数据映射与处理活动梳理;
分析处理目的合法性、正当性、必要性;
评估对个人信息权益的影响及安全措施匹配度;
输出可审计、可留痕、可复评的PIA报告。
适合岗位:
法务合规专员、数据安全工程师、隐私保护岗、产品经理、风控人员、律师及第三方咨询人员。
PIPA培养的是“评估专员”,解决的是“这次业务上线前,风险有没有评清楚、报告有没有写明白”。
三、CCRC-PIPCA:个人信息保护合规审计师,解决“落地怎么查”
随着《个人信息保护合规审计管理办法》落地,个人信息处理者应当定期开展合规审计;处理超过1000万人个人信息的处理者,应当每两年至少开展一次个人信息保护合规审计。PIPCA正是面向审计场景的专项认证。
通过PIPCA认证,证明持证人员理解个保法律法规与审计标准,能够编制审计计划、实施审计活动、收集证据、识别不符合项、出具审计报告并跟踪整改闭环。
核心能力包括:
掌握审计准备、实施、报告、整改、归档全流程;
审计告知同意、第三方管理、主体权利响应、敏感信息、自动化决策、数据出境等专项领域;
编制审计底稿与审计报告;
保持审计独立性、客观性、公正性与保密性。
适合岗位:
内审人员、合规审计岗、法务审计、信息安全岗、数据隐私岗;律师事务所、会计师事务所、安全服务商等第三方审计从业人员。
PIPCA培养的是“合规审计人员”,解决的是“制度写了,有没有真执行、有没有证据、问题有没有整改”。
四、三证关系:建体系、做评估、查合规
可以用一句话区分三证定位:
PIPP:教你怎么建体系,偏“管理”;
PIPA:教你怎么评风险,偏“评估”;
PIPCA:教你怎么查落地,偏“审计”。
企业真实业务流通常是:
PIPP先搭制度与组织体系;
PIPA在新产品上线、算法发布、数据共享、出境前做影响评估;
PIPCA定期独立审计,验证体系是否运行、问题是否整改。
三者不是难度递进关系,而是同一合规链条上的三种角色。个人报考时,可按岗位阶段选择;企业配置时,可按团队职能组合。
五、企业如何组合配置三证
1. 中小企业基础配置
合规负责人:PIPP打底;
业务线关键岗位:补充PIPA评估能力;
每年引入PIPCA式审计视角复盘。
2. 中大型企业标准配置
个保负责人/DPO:持PIPP;
评估执行团队:持PIPA;
内审与合规监督:持PIPCA。
3. 第三方服务机构配置
咨询顾问:PIPP+PIPA;
审计交付人员:PIPCA为核心;
管理层:PIPP统筹业务体系。
参考团队比例可根据业务规模调整,例如金融、互联网、医疗、车企等处理大量个人信息的行业,可设置“管理—评估—审计”三类人员梯次配置。
六、证书与培训信息参考
三项认证均由CCRC颁发电子证书,官网可查,证书有效期一般为3年,期满按规则继续教育与再认证。
参考费用:
PIPP:培训费约6780元/人,考试认证费约2100元/人;
PIPA:培训费约6900元/人,考试认证费约2100元/人;
PIPCA:培训费约7700元/人,考试认证费约2100元/人。
培训多为线上直播,配套回放与题库;考试为线上机考。具体班期、考试日期、题型与收费以当期招生通知为准。
七、为什么现在要布局三证
数据合规监管正在从“有制度”走向“可验证”。企业面对的不只是隐私政策是否规范,还包括:
PIA报告是否完整;
审计底稿是否可追溯;
出境材料是否经得起复核;
第三方处理是否留痕;
安全事件是否有预案、有演练、有记录。
对个人来说,PIPP、PIPA、PIPCA不是普通培训证书,而是把“懂个保法”升级为“能交付合规成果”的能力凭证。对用人单位来说,培养持证人员,意味着合规工作可以从被动补材料,转向主动建机制。
数字合规时代,企业比拼的不只是意识,更是人才密度。CCRC三大个保认证,正好帮助个人建立专业壁垒,帮助企业搭建“管理—评估—审计”的完整闭环。
招生顾问:马老师
电话:13391509126