很多公司过去把数据安全归到IT部门,由运维或安全工程师顺带处理。但随着业务数据、客户信息、经营报表、第三方接口越来越多,单纯“装防火墙、做权限”已经不够了。近几年,不少组织开始单独设立数据安全相关岗位,其中被讨论较多的就是CCRC-DSO数据安全官方向。
它到底学什么、做什么,下面用通俗方式拆一下。
一、这个岗位解决什么问题
企业数据风险通常分布在几个环节:
收集环节:过度采集、未告知用途、授权不完整;
存储环节:权限过大、加密不足、日志缺失;
使用环节:内部越权查询、测试环境混入真实信息;
共享环节:合作方调取数据缺乏审计;
销毁环节:旧库、备份、终端文件未彻底清理。
数据安全官的工作,不是只买工具,而是把制度、标准、技术、业务串起来,做全局管理。
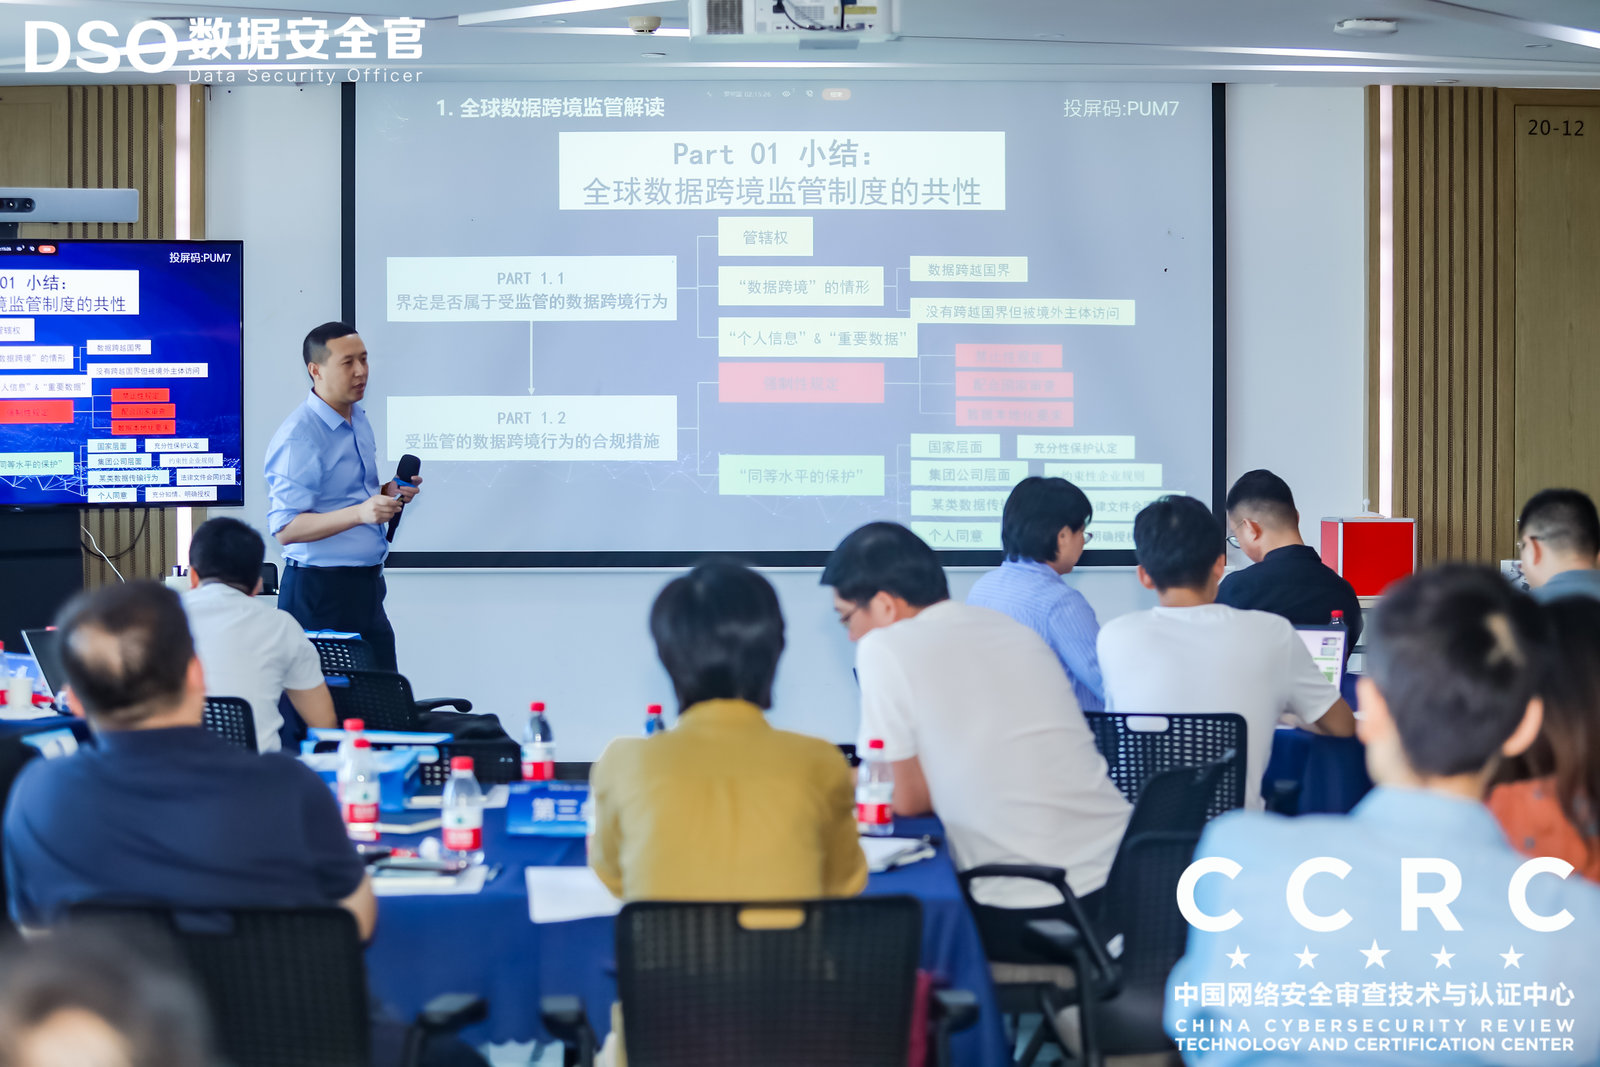
二、CCRC-DSO公开课程体系关注哪些内容
参考公开培训资料,该方向通常覆盖:
数据安全基本概念与治理框架;
分类分级、台账管理与全生命周期防护;
合规要求识别,包括国内相关标准与行业规范;
安全管理制度建设,如权限、审计、应急响应;
风险评估与差距分析;
数据出境、跨主体共享等复杂场景;
技术工具配合,如加密、脱敏、访问治理、监测。
公开能力要求里提到,合格学员应能参与数据安全管理体系建设、战略规划、合规管理、安全运营和数据治理整合。
三、哪些人适合了解这个方向
不同企业配置不同,但以下角色常会接触:
信息化、网络安全、合规法务负责人;
数据部门、风控部门中层管理者;
为甲方提供安全咨询、评估、集成服务的人员;
金融、医疗、政务服务商、互联网平台中接触敏感信息的岗位。
需要注意:学习该类课程不等于自动具备某类法定任职资质,企业是否将其作为聘用或上岗条件,应以本单位制度和岗位说明书为准。
四、企业落地先做五件事
如果不打算马上设专岗,也可先按以下顺序补能力:
盘数据:建数据资产清单,先分业务域再定级别;
定制度:写收集、存储、使用、共享、销毁五项细则;
管权限:按岗位最小授权,定期复核;
做评估:每年至少一次数据安全风险自查;
练应急:发生泄露、误传、勒索时谁停系统、谁通知、谁留痕。
CCRC-DSO数据安全官认证办理北京青蓝智慧科技
马老师:135-2173-0416
丁老师:135-2209-4648
五、关于学习与培训选择
市面上有不少数据安全课程。筛选时建议看四点:大纲是否覆盖合规+管理+技术、是否有案例演练、是否签正规培训协议、是否明示费用与退费规则。对CCRC-DSO这类人员能力培训,重点看它能否帮你建立“从战略到执行”的知识框架,而不是听“包过、直出、挂靠”等承诺。