最近,一项新规的施行让不少企业的IT部门和法务部门忙得团团转。这不仅是一次简单的政策更新,更是一次对企业数据资产管理能力的全面大考。
新规“硬杠杠”:不评不行,不报也不行
2026年8月20日起,《网络数据安全风险评估办法》正式施行。这份文件给所有处理重要数据的企业划出了三条“硬杠杠”:
必须评:每年至少一次全面的风险评估,状态有变还得随时加评。
必须报:评估完20个工作日内,报告得交到主管部门手里,而且得留底三年备查。
必须真:报告不能走过场,监管部门会重点核验真实性,弄虚作假将面临严肃处理。
人才缺口:懂数据的“全科医生”在哪?
面对如此严苛的要求,很多企业犯了难:懂业务的不懂技术,懂技术的不懂法规。这时候,具备“医者”视角的专业人才就显得尤为珍贵。
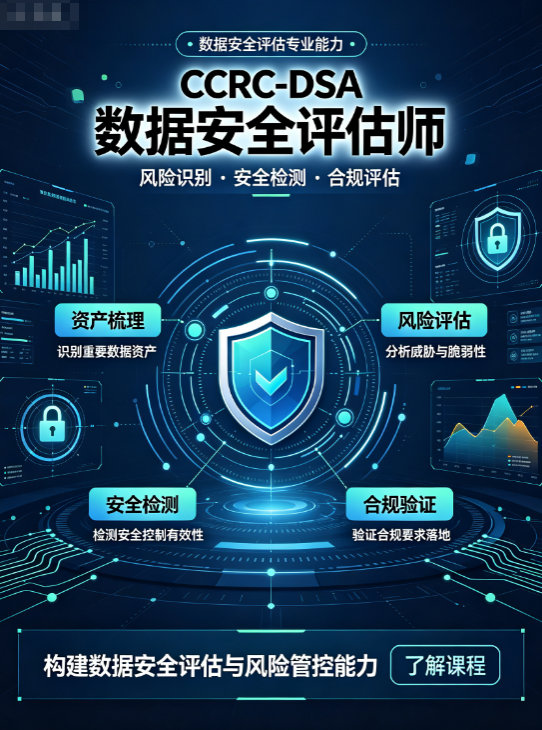
以CCRC-DSA(数据安全评估师)为例,这类人才就像是数据领域的“全科医生”。他们不仅要掌握数据分类分级、漏洞管理等基础知识,还要能结合企业的实际业务场景,开出切实可行的“药方”。据行业观察,随着合规门槛的提升,具备此类实战能力的人才在市场上的薪资溢价正持续走高。
CCRC-DSA数据安全评估师认证办理
北京青蓝智慧科技
马老师135-2173-0416
丁老师135-2209-4648
行动指南:企业如何接招?
面对新规,企业不能坐以待毙。建议立即启动以下三步:
盘家底:梳理企业数据资产,明确是否涉及重要数据。
建团队:培养或引进具备CCRC-DSA等专业能力的评估人才,或筛选合规的第三方机构。
定制度:将风险评估纳入年度常态化工作,避免年底“临时抱佛脚”。