《网络数据安全风险评估办法》施行后,重要数据处理者的年度风险评估、重大变化专项评估、报告签署、监管报送和整改闭环都更规范;第三方机构若承接评估项目,也会面临人员能力、标准方法和服务认证材料要求。说白了,企业不缺“知道要合规”的人,缺的是能按标准跑完资产识别、风险分析、报告编制和整改建议的实操型评估师。
CCRC-DSA数据安全评估师由CCRC依据GB/T 42446《网络安全从业人员能力基本要求》推出,面向数据安全检测、风险评估、数据出境评估和咨询服务人员。它不只对概念普法,而是把“能不能做评估”拆成能力项:法律法规与政策、风险评估标准、企业治理框架、GB/T 41479落地、数据分类分级、数据出境、测试评估技术、新技术应用安全等。
对甲方来说,招一个懂DSA的人,等于多一个能牵头年度评估、对接监管、写可签字报告的人;对乙方评估机构来说,DSA人员可作为团队能力配置的一部分,配合申请数据安全风险评估服务认证时提交人员能力证明——相关CCRC规则已明确申请资料包含评估人员配置及能力证明,认证依据涵盖GB/T 45389与GB/T 45577,部分机构能力标准还参考“评估团队不少于10人取得相关资质”的配置思路。
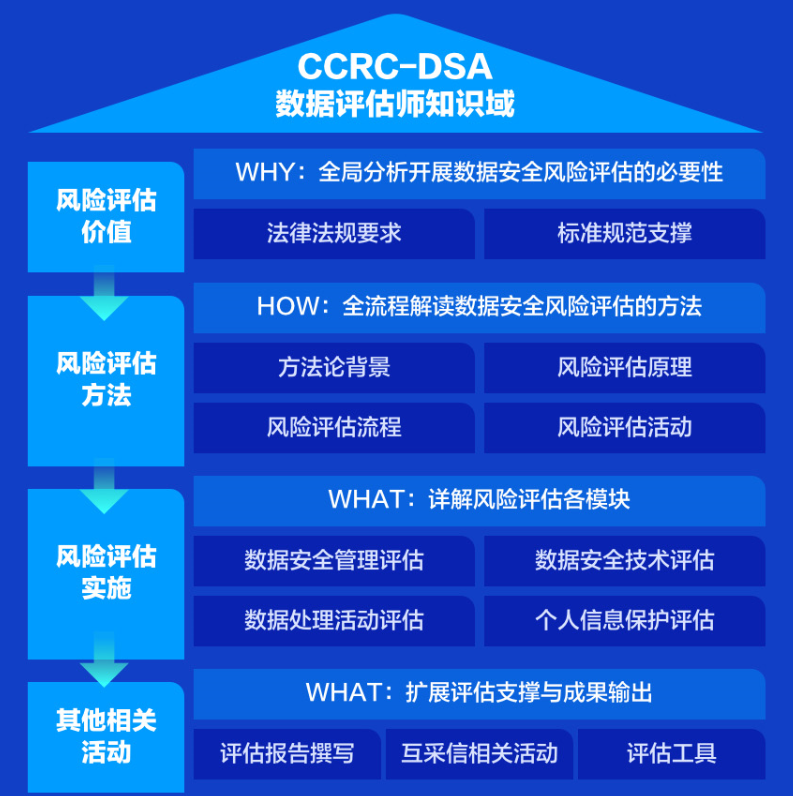
- 资产侧:会做数据资产清单、数据流图、重要数据和核心数据初判、分类分级;
- 流程侧:按准备、调研、识别、分析评价、总结五阶段走,不靠拍脑袋;
- 技术侧:看收集、存储、传输、使用、提供、公开、删除全链路控制是否到位;
- 合规侧:数据出境走哪条路径、DSM认证审核怎么准备、个人信息保护风险怎么写进报告。
企业做年度评估时,最怕“制度写了一堆,上机一查全漏”。DSA训练的就是把制度、流程、技术、证据对应起来,报告经得起内部复盘和监管核验。
建议四类人优先报:第一,企业信息安全、合规、内控、数据治理岗,未来要接评估负责人或项目成员角色;第二,金融、电信、医疗、能源、政务平台、大型互联网等高频涉重要数据的行业人员;第三,第三方安全服务、咨询、律所合规团队,需要扩充可投标、可驻场、可签字的评估人力;第四,想从等保、内审、运维、法务转向数据合规的人,DSA比单纯听法规课更接近“上岗能力”。