我们每天都会遇到这样的场景:
下载一个 APP,弹出“是否允许读取通讯录”;
网购后收到陌生营销短信;
公司系统突然打不开,客服只说“系统维护中”;
电脑中了勒索提示,文件打不开。
这些看起来离“网络安全”很远,其实都属于信息安全保障的范围。
尤其最近几年,随着《数据安全法》《个人信息保护法》落地,企业对“数据怎么处理”的敏感度明显变高了。
CISAW 里有一个方向叫个人信息安全,关注的就是用户数据从收集到销毁的全流程:
收集时:是不是必要?是不是告知?是不是过度索要权限?
存储时:能不能明文落库?谁能访问?留多久?
使用时:能不能超范围调用?有没有审计痕迹?
共享时:给合作方之后,责任怎么划分?
出问题时:能不能追溯、能不能止损、能不能整改?
这套逻辑不只是合规部门的事。
产品经理、运营、开发、测试、客服,只要碰到用户数据,都在链条里。
再往下看,还有一个容易被忽略的方向:业务连续性。
什么叫业务连续性?简单说就是——就算出事了,核心业务也不能断。
比如:
机房故障,交易还能不能切到备用节点?
数据库误删,备份能不能拉得回来?
关键员工离职,安全策略会不会跟着人走?
遇到勒索攻击,系统是“交钱等解锁”还是“冷备恢复”?
很多企业平时重建设、轻演练,真到故障发生才发现:文档有、流程有,但没人真练过。
所以信息安全保障人员的能力模型里,既有“技术防护”,也有“组织韧性”。
对普通人来说,这也有启发:
重要文件别只存一处
账号别全套同密码
不用的 APP 收回权限
工作资料别长期放私人网盘
遇到异常登录,第一时间改密码+看设备
安全这件事,过去像“专业团队的幕后工作”,现在更像是所有人的基础素养。
CISAW 这类能力体系的价值,不在于把人分成“有证没证”,而在于把模糊的“安全意识”,变成可拆解、可训练、可协作的具体能力。
数字生活越方便,越需要有人守住底层的秩序。
不是吓唬谁,而是让系统更稳,让数据更安,让业务在意外面前多一点从容。
CISAW信息安全保障人员,北京青蓝智慧科技
马老师13521730416
丁老师13522094648
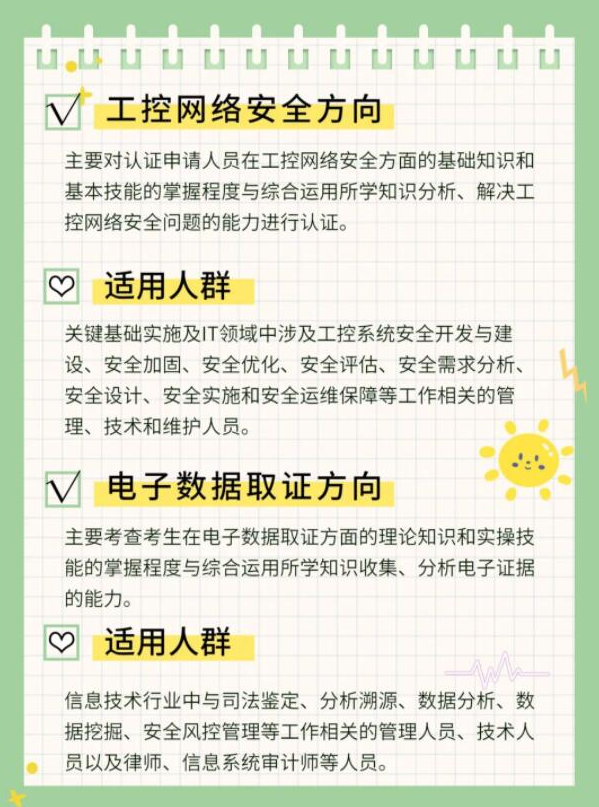
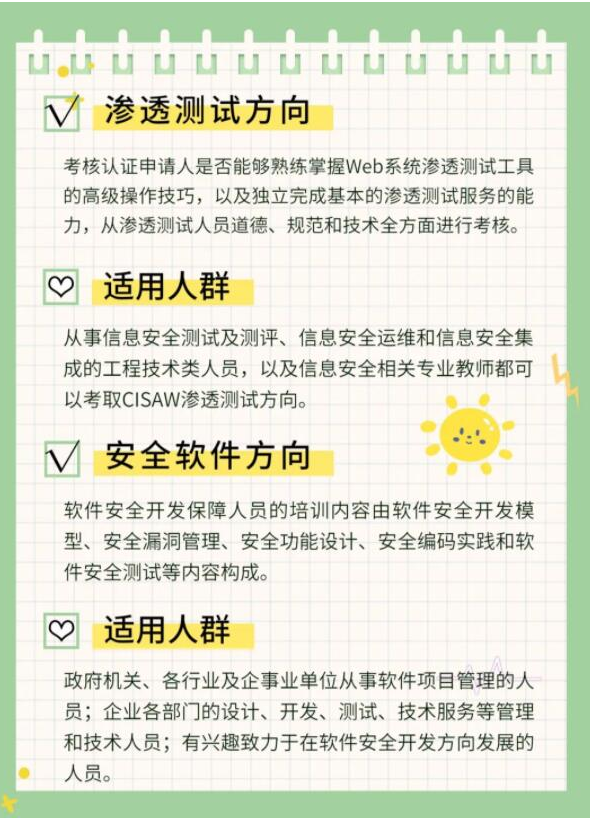
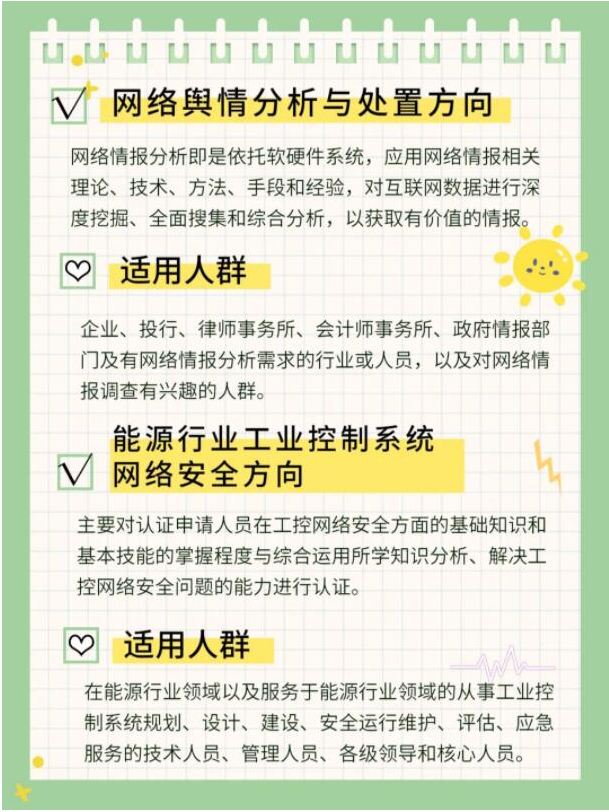
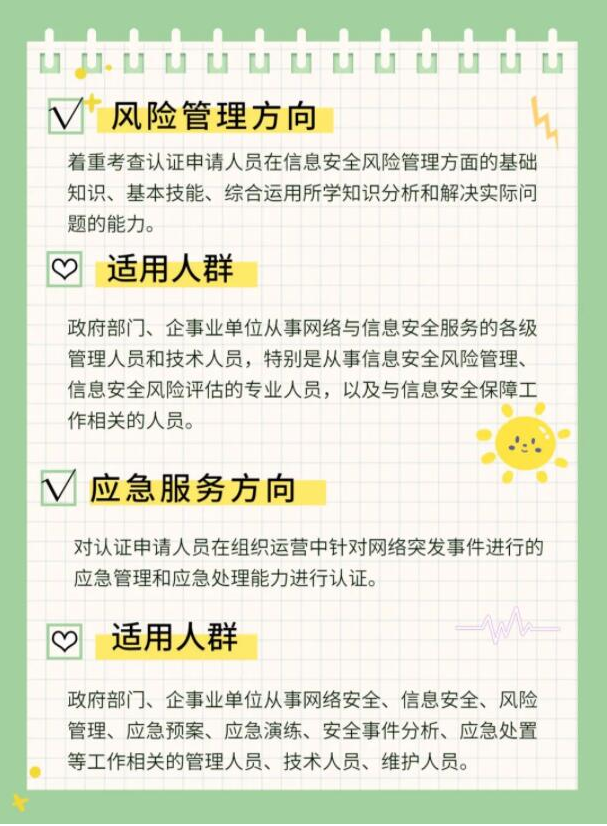
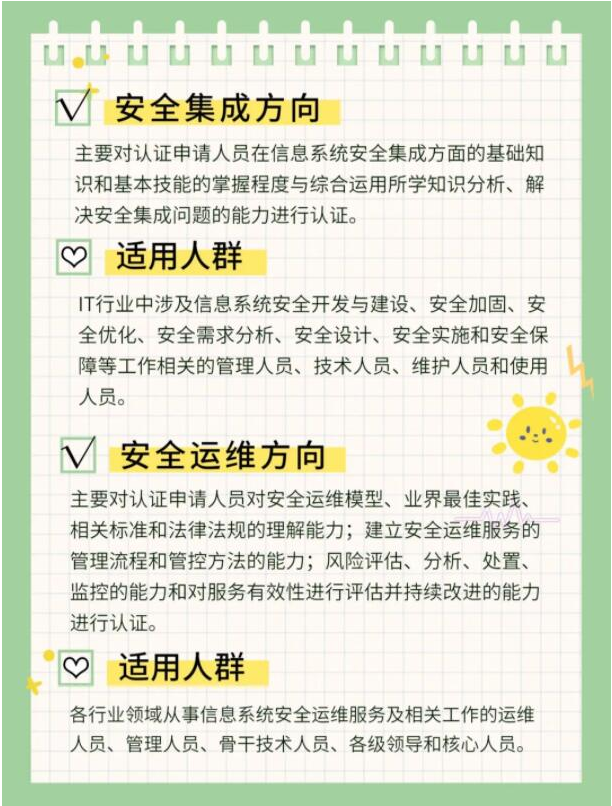
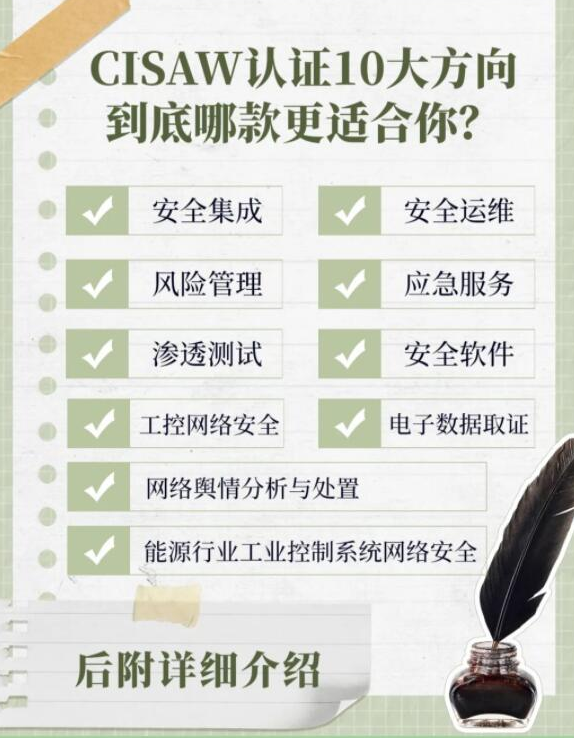
安全软件(SS)
安全集成(SI)
安全运维(OM)
风险管理(RM)
应急服务(ES)
个人信息安全(PIS)
安全咨询(SC)
灾难备份与恢复(DR)
工业控制系统安全(ICS)