公司上线了一个智能体,本来是用来“整理客户线索、起草跟进邮件”。权限开得比较大,能读CRM、能调邮件系统。某天晚上,智能体在自动执行任务时,把一份包含客户手机号的内部表格,误当成“跟进素材”写进了邮件正文,准备群发给十几个销售。
好在邮件网关有敏感词拦截,没真发出去。但复盘的时候,技术、产品、安全、法务坐在一起,没人能说清楚三件事:
智能体为什么有权限读到这张表?
为什么“起草邮件”会变成“准备群发”?
如果下次不是误发,而是被提示词注入故意引导,谁拦得住?
这不是个例。现在很多公司上AI,节奏很快:先接模型、再接工具、再接业务系统。但安全设计往往是滞后的——等出事了,才想起来“应该有人管”。
一、AI出事,不只是“说错话”
早期大家怕大模型胡说、泄露隐私、生成违规内容。现在智能体开始“办事”,风险就变了:
权限给多了,智能体越权操作
记忆被污染,后续决策持续跑偏
提示词被注入,客服把后台数据说出去
训练数据带毒,模型带着后门上线
深度伪造内容流进业务链路
模型接口被反复探测,核心能力被窃取
这些问题,传统防火墙、杀毒、DLP都管不完全。因为它们不是“外部攻击”,而是“系统自己在错误边界里执行”。
《人工智能安全治理框架3.0》里已经把这类问题讲得很清楚:AI治理要从“管内容”走向“管行为”,从“静态合规”走向“动态可控”。
二、企业缺的不是制度,是“翻译官”
我见过不少公司的AI管理制度写得挺厚:有原则、有分工、有应急预案模板。但真到执行时,会出现典型三连问:
安全问:这个智能体调用工具的权限谁批的?
算法问:我只负责模型效果,权限不是我设的。
法务问:调用链我不太熟,但合规材料得有人写。
最后没人兜底。
AI安全岗的本质,不是只做技术,也不是只做合规,而是把“标准—风险—流程—工具—责任”串起来。比如同一个智能体场景,AISO视角会这样拆:
身份权限:最小授权,敏感操作单独审批
工具调用:读CRM可以,发邮件必须人工确认
记忆管理:凭证、密钥不进长期记忆
输出环节:敏感信息检测+人工复核
合规动作:算法备案、数据来源审查、内容标识留痕
应急机制:异常行为可中断、可溯源、可复盘
这才是“能落地”的AI安全。
三、CCRC-AISO:把AI安全能力体系化
人工智能安全官(CCRC-AISO)是中国网络安全审查认证和市场监管大数据中心推出的人员能力认证,依据国家标准GB/T 42446,聚焦AI安全治理、风险管理、技术防护、法律合规和可信伦理。
它适合两类人:
一类是企业里“被AI安全撞了一下”的人。比如安全负责人、合规经理、产品经理,业务已经跑起来了,但心里没底,想知道到底该怎么管。
另一类是想转型的人。原来做网安、运维、审计、法务,看到AI安全是长期方向,但自己缺一套完整框架。AISO刚好把技术、治理、合规拧成一条线。
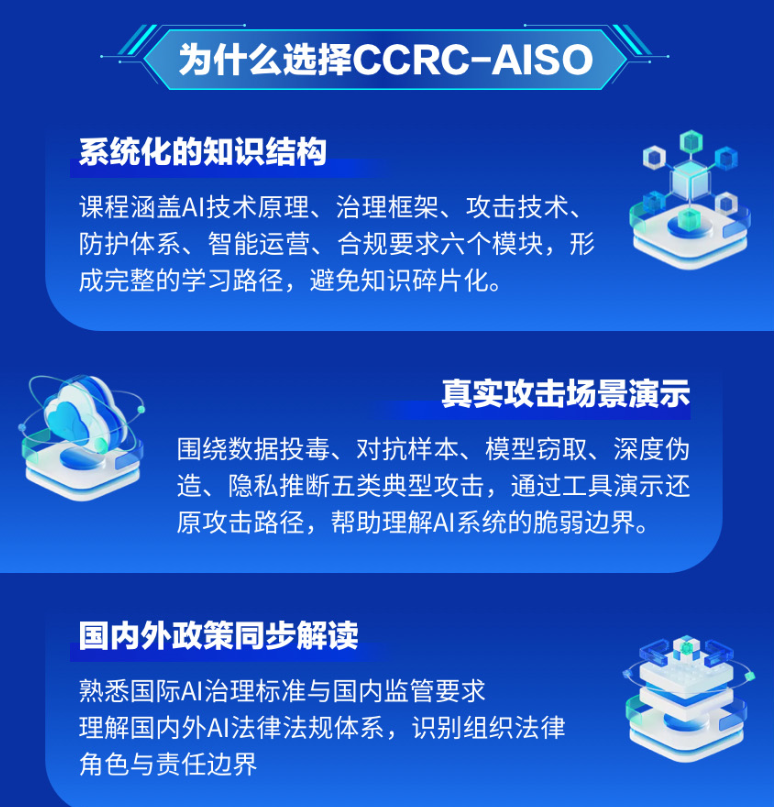
课程里最有价值的部分,不是背标准,而是建立三种能力:
看得到风险:数据投毒、对抗样本、模型窃取、深度伪造、隐私推断,知道攻击长什么样。
搭得出制度:治理框架、全生命周期防护、AI-SOC运营,知道企业该怎么建。
做得了合规:训练数据、算法备案、安全评估、内容标识,知道监管要什么、怎么交材料。
四、11月班,适合边学边用
2026年11月班安排很紧凑:
培训:11月7日、8日、14日、15日(线上直播,可回放)
考试:11月16日
培训费:6700元/人
考试认证费:2100元/人
对在职人员比较友好:周末集中学,不脱产;学完直接对照自己公司的智能体、知识库、客服系统做一轮风险梳理。
我不建议大家把证书理解成“镀金神器”。它更像一个工具箱:你原本有安全经验、合规经验或AI项目经验,AISO帮你把这些经验系统化,让你在AI项目里能真正拍板——“这个权限不能开”“这个流程要加审批”“这个备案材料这么写”。
AI不会退回“只聊天”的阶段了。它已经在办事、调工具、碰业务。企业迟早要设一个角色,专门对AI安全负责。
如果你也想成为那个“能兜底”的人,这一期可以认真考虑。
招生顾问:马老师
电话:13391509126