当大模型从“聊天”走向“办事”,企业最缺的不是会写提示词的人,而是能看懂AI风险、管住AI行为的人。人工智能安全官,正是围绕这条新防线生长出来的复合角色。
你有没有发现,最近一两年,AI的变化不只是“更聪明了”。
它开始读文件、发邮件、查数据库、调用工具,甚至在某些系统里替人做决策。
这时候,问题就变了:
以前怕它“说错话”;
现在怕它“做错事”。
于是,一个相对陌生的岗位开始被频繁提起:人工智能安全官。
一、它不是“管AI上班打卡”的职位
通俗讲,人工智能安全官是负责组织里AI系统安全运行的复合型角色。
它不等同于算法工程师,也不只是传统网络安全员。更贴切的理解是:
既懂AI怎么工作,又懂风险在哪里,还能把安全流程落到企业制度里。
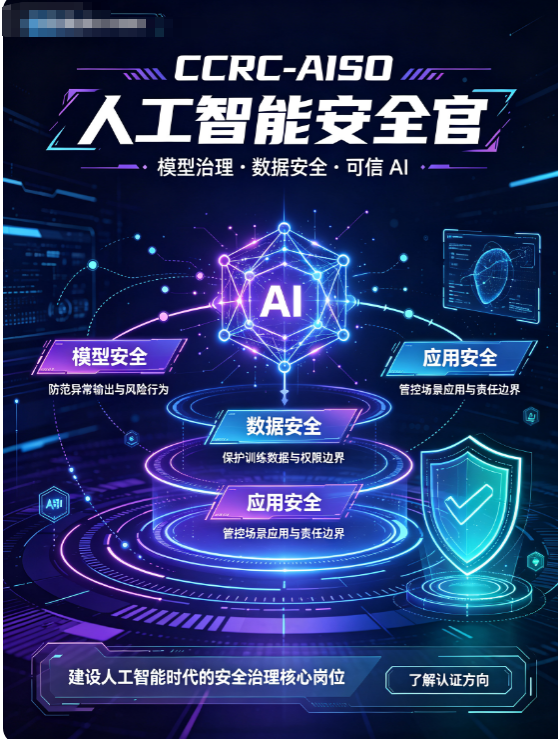
以CCRC-AISO这一能力体系为例,它关注的核心不是教你怎么训练大模型,而是让你具备这些能力:
看清AI全生命周期的风险:设计、开发、训练、部署、运维、下线;
识别典型攻击:数据投毒、模型后门、对抗样本、提示注入、隐私泄露;
防范生成式AI滥用:深度伪造、虚假信息、违规内容扩散;
搭建企业内部管控机制:权限、日志、审计、应急、人工复核;
理解国内外AI治理框架与合规要求。
二、为什么这个角色突然重要了
过去,企业安全主要防“外部黑客”。
现在,风险可能来自模型内部。
举几个容易理解的场景:
员工把客户资料喂给外部大模型,敏感信息被记住;
智能体被提示注入,绕开规则去调用高危工具;
训练数据被污染,模型在关键场景给出偏颇结论;
AI自动发消息、自动下单,出错后找不到责任边界。
这类问题,靠传统防火墙和杀毒软件解决不了,也不是单纯“加个审核关键词”能兜住的。
三、AI安全官平时到底干什么
可以把它拆成四件实事:
1. 盘资产
先搞清楚:公司里用了哪些模型、哪些插件、哪些知识库、哪些Agent。
2. 定边界
哪些数据AI不能碰,哪些操作必须人工审批,哪些工具默认关闭。
3. 做测试
上线前测越狱、测提示注入、测数据泄露、测异常调用。
4. 留痕迹
每一次输入、推理、调用、输出都有日志,出事能复盘、能定位、能改进。
四、哪些人适合往这个方向补能力
不是只有技术岗才需要。
安全、运维、数据岗:补AI攻击与防护认知;
产品经理、技术负责人:补AI上线前风险评审能力;
法务、合规、风控:补算法治理与内容治理框架;
传统IT管理者:从“管系统”过渡到“管智能体”。
首批相关能力认证持证者,多来自金融、通信、互联网等行业,岗位覆盖安全专家、技术负责人、合规负责人等。
五、普通人该怎么理解这个趋势
不用把它想得太玄。
你可以这样记:
会用AI,是基本功;
懂AI风险,是护城河;
能帮组织管住AI,是未来几年很稀缺的一种能力。
AI越能“自己干活”,越需要有人站在旁边回答三个问题:
它能做什么?
它不能碰什么?
出错了谁来控制?
人工智能安全官,本质上就是回答这三个问题的人。
大模型让生产力提速,AI安全官让提速不掉轨。
下一代职场竞争力,不一定来自“更会问AI”,也可能来自“更会管AI”。
CCRC-AISO人工智能安全官认证办理,北京青蓝智慧科技
马老师13391509126
丁老师13522094648