很多人以为,人工智能走进业务之后,最关键的是模型够不够聪明、提示词写得够不够巧。
但真正让一家公司踩坑的,往往不是“AI不够强”,而是——没人看得懂AI在什么时候会失控。
从训练数据被污染,到生成内容被误用,从深度伪造到提示注入,AI带来的风险,正在从实验室走向前台。于是,一个过去很少被讨论的岗位方向,开始被越来越多行业关注:人工智能安全官。
一、为什么AI越聪明,越需要“安全守门人”
早期谈AI安全,大家关注的是服务器别被攻击、数据库别泄露。
现在不一样了。
一个客服大模型,可能因为一句精心设计的“诱导话术”,吐出不该泄露的内部规则;一个智能写作工具,可能生成看似合理、实则虚假的内容;一个视觉生成系统,可能被用来制造以假乱真的影像。
这些风险有三个特点:
看不见:不像系统宕机那样立刻报警;
传得快:生成内容一键分发,影响瞬间放大;
难追责:模型“说错话”,责任算谁的?
所以,AI安全不是给IT部门加把锁,而是要在“设计—训练—上线—运营—退出”全过程里,有人专门负责盯风险。
这就是人工智能安全官(CCRC-AISO)这个概念被提出来的现实背景。
二、人工智能安全官,到底管什么?
通俗讲,它不是“调模型的人”,也不是“写代码的人”,而是给AI业务兜底的人。
核心工作可以拆成四块:
1. 管全生命周期风险
从数据从哪来、模型怎么训,到部署后怎么监控、下线后怎么处置,每一步都要有规则。
比如:
训练数据有没有授权?
样本里有没有偏见和违规内容?
模型上线后,异常输出怎么拦截?
2. 防AI专属攻击
传统安全防木马、防入侵。AI安全还要防:
数据投毒:故意喂脏数据,让模型学坏;
后门注入:平时正常,特定触发词就“变脸”;
对抗样本:肉眼没区别,模型却识别错误;
提示注入:用话术绕过安全限制。
这些攻击,不懂AI的人看不出,只懂算法的人又容易忽略业务后果。
3. 管生成内容的边界
生成式AI最容易被放大的,是内容风险:
虚假信息;
深度伪造;
侵权素材;
敏感误导内容。
安全官要做的,是建立标识、审核、溯源、应急机制,让“AI生产的内容”可控、可查、可撤回。
4. 把合规变成可落地的流程
很多公司不是不想合规,而是不知道怎么落地。
人工智能安全官的价值,是把抽象要求变成:
一套内部制度;
一份风险清单;
一组技术工具;
一套应急响应动作。
让业务敢用AI,也用得起AI。
三、哪些行业会先需要这类人才?
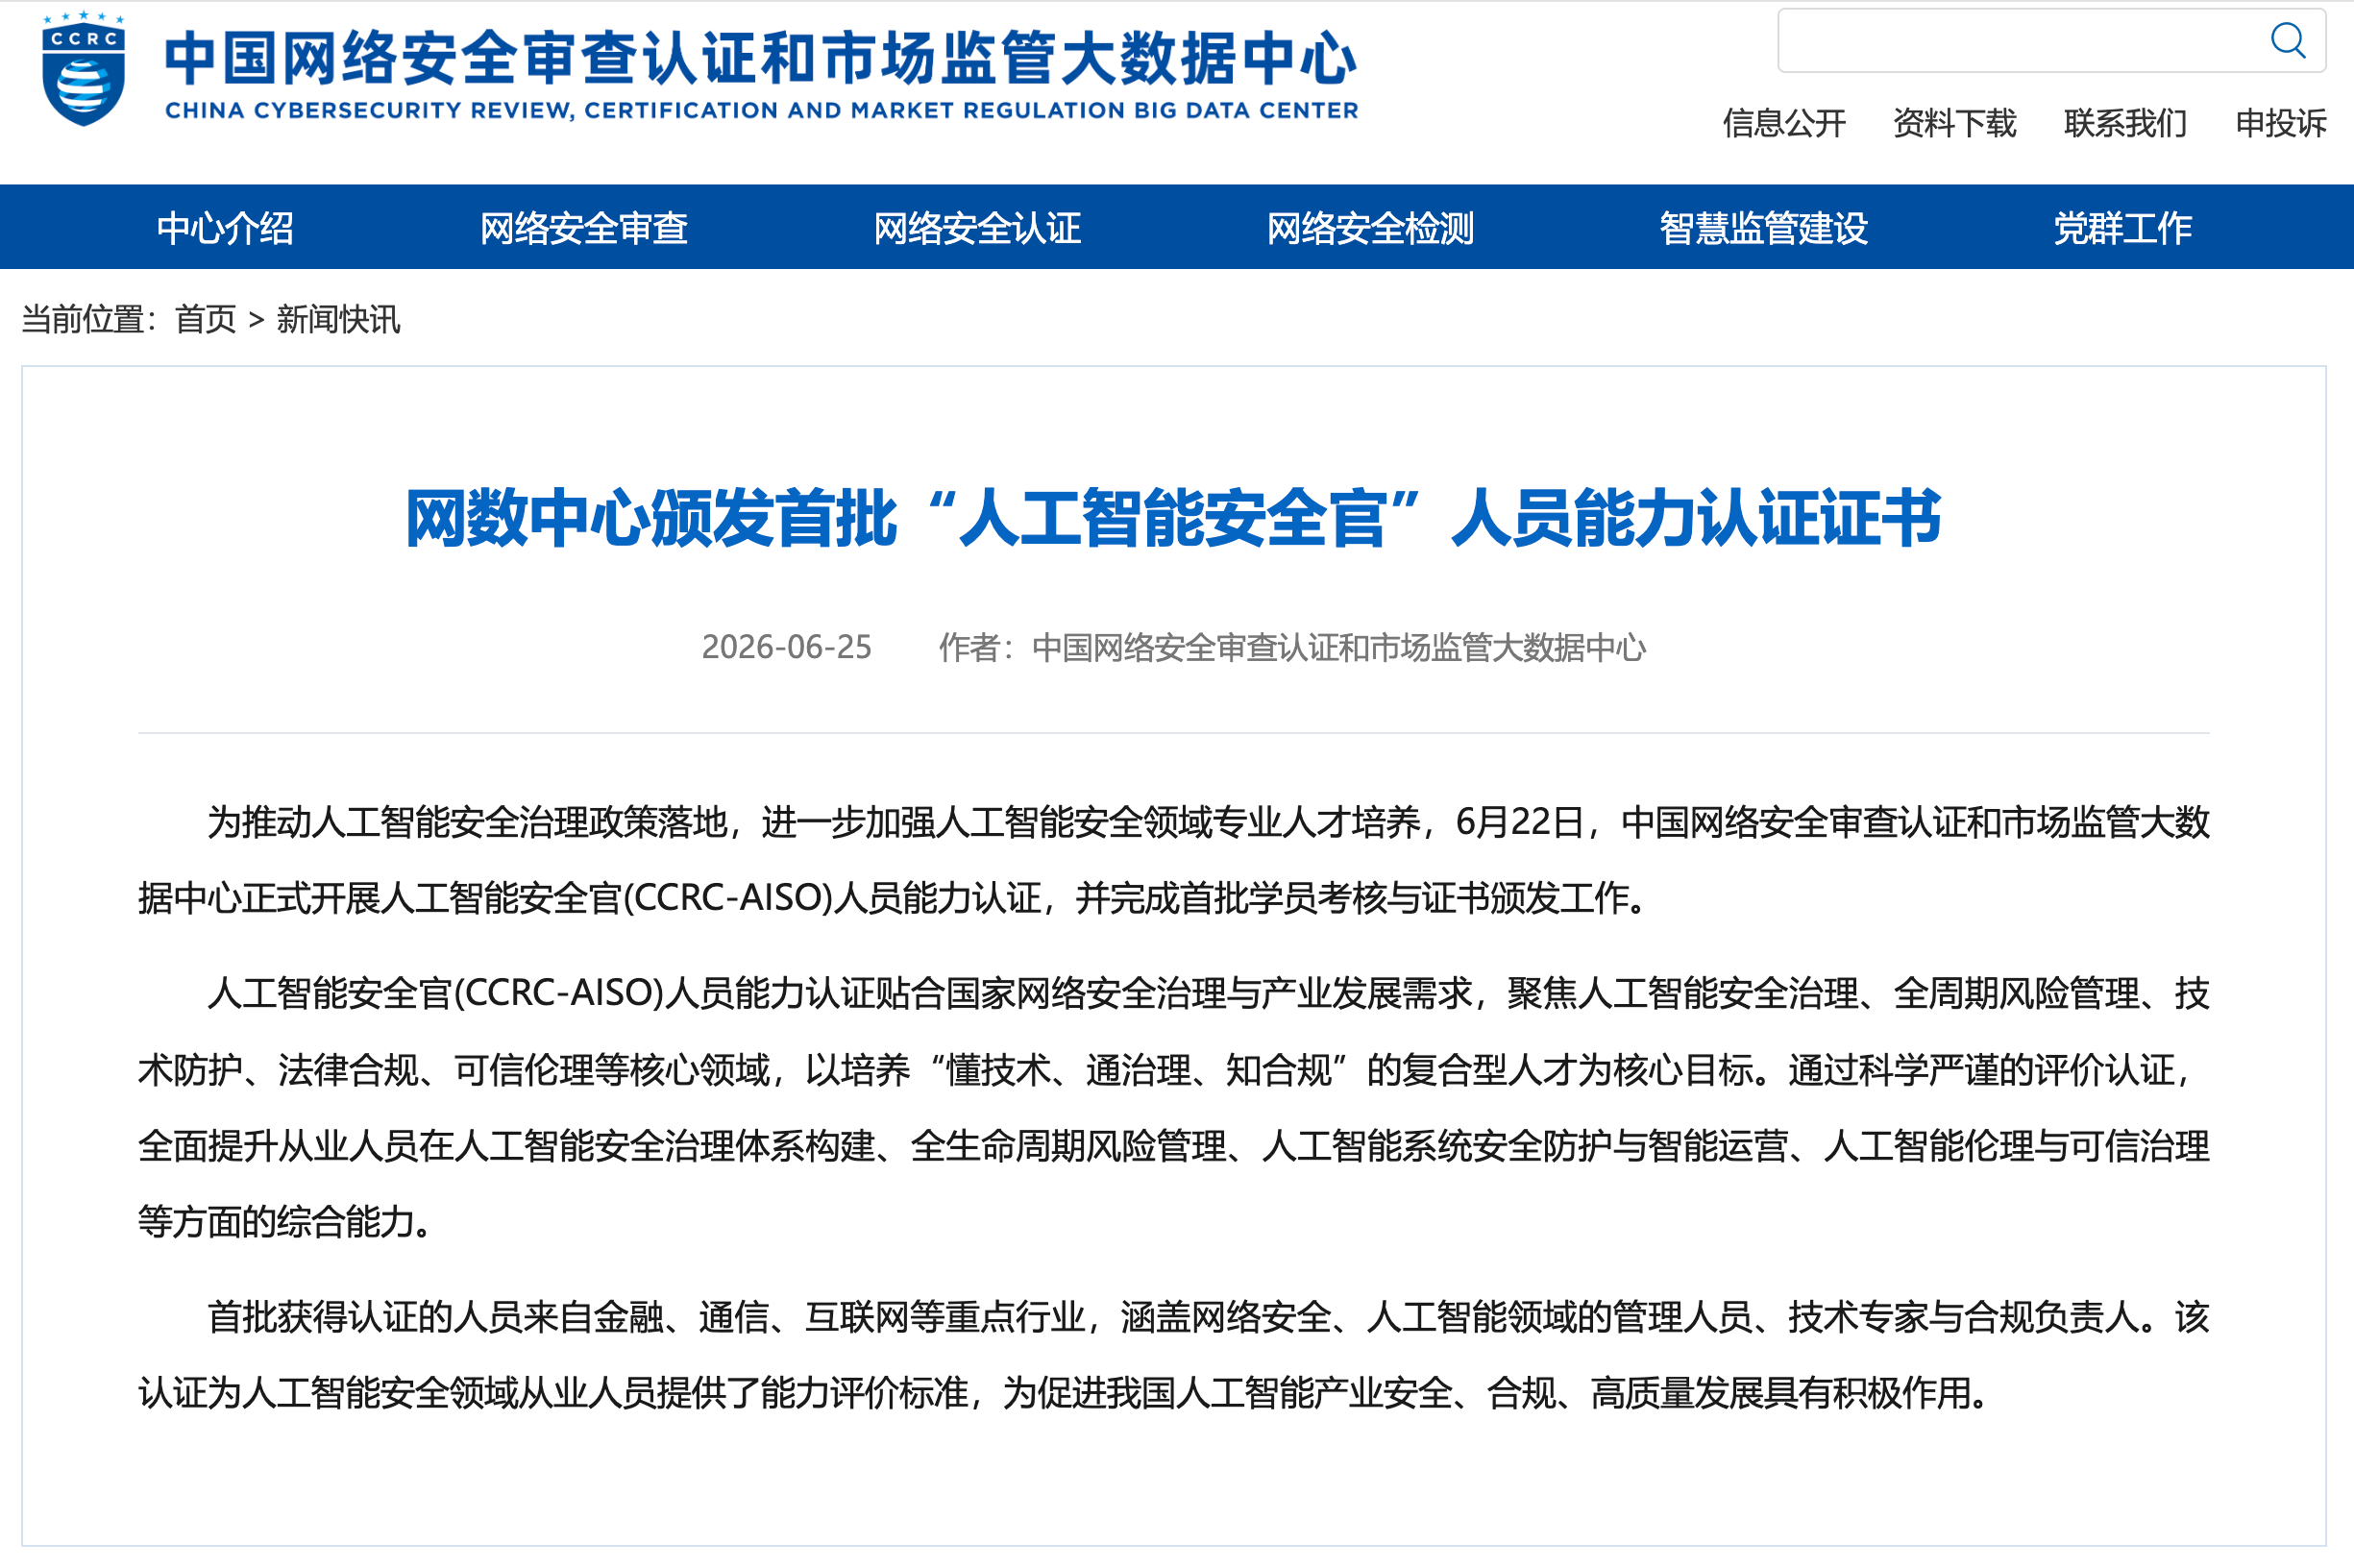
从公开信息看,金融、通信、互联网等行业,已经在更早阶段接触这类岗位需求。
原因很简单:这些场景里,AI一旦出错,影响的不只是效率,还有信任。
金融行业:智能风控、智能投顾、客服助手,输出错误可能直接涉及资金与权益;
内容平台:图文、音频、视频生成,必须防虚假传播;
企业服务:合同审查、代码辅助、知识库问答,涉及数据与商业秘密;
政务与公共场景:对可追溯、可解释要求更高。
未来不只是大厂需要,中型企业只要把AI接进核心业务,都会面临同一个问题:
“谁来对AI的行为负责?”
四、这个方向,和普通“AI从业者”有什么不同?
普通人学AI,容易停在两层:
会聊天、会写提示词;
会调接口、跑模型。
但企业真正缺的是第三层:
懂技术 + 懂治理 + 懂合规的复合能力。
一个合格的人工智能安全方向从业者,至少要能回答这些问题:
AI出错了,日志怎么留?
训练数据合规边界在哪?
模型输出怎么审计?
遇到深度伪造事件怎么应急?
怎么向管理层说清楚“风险可控”?
这也意味着,这个方向不一定只留给算法工程师。
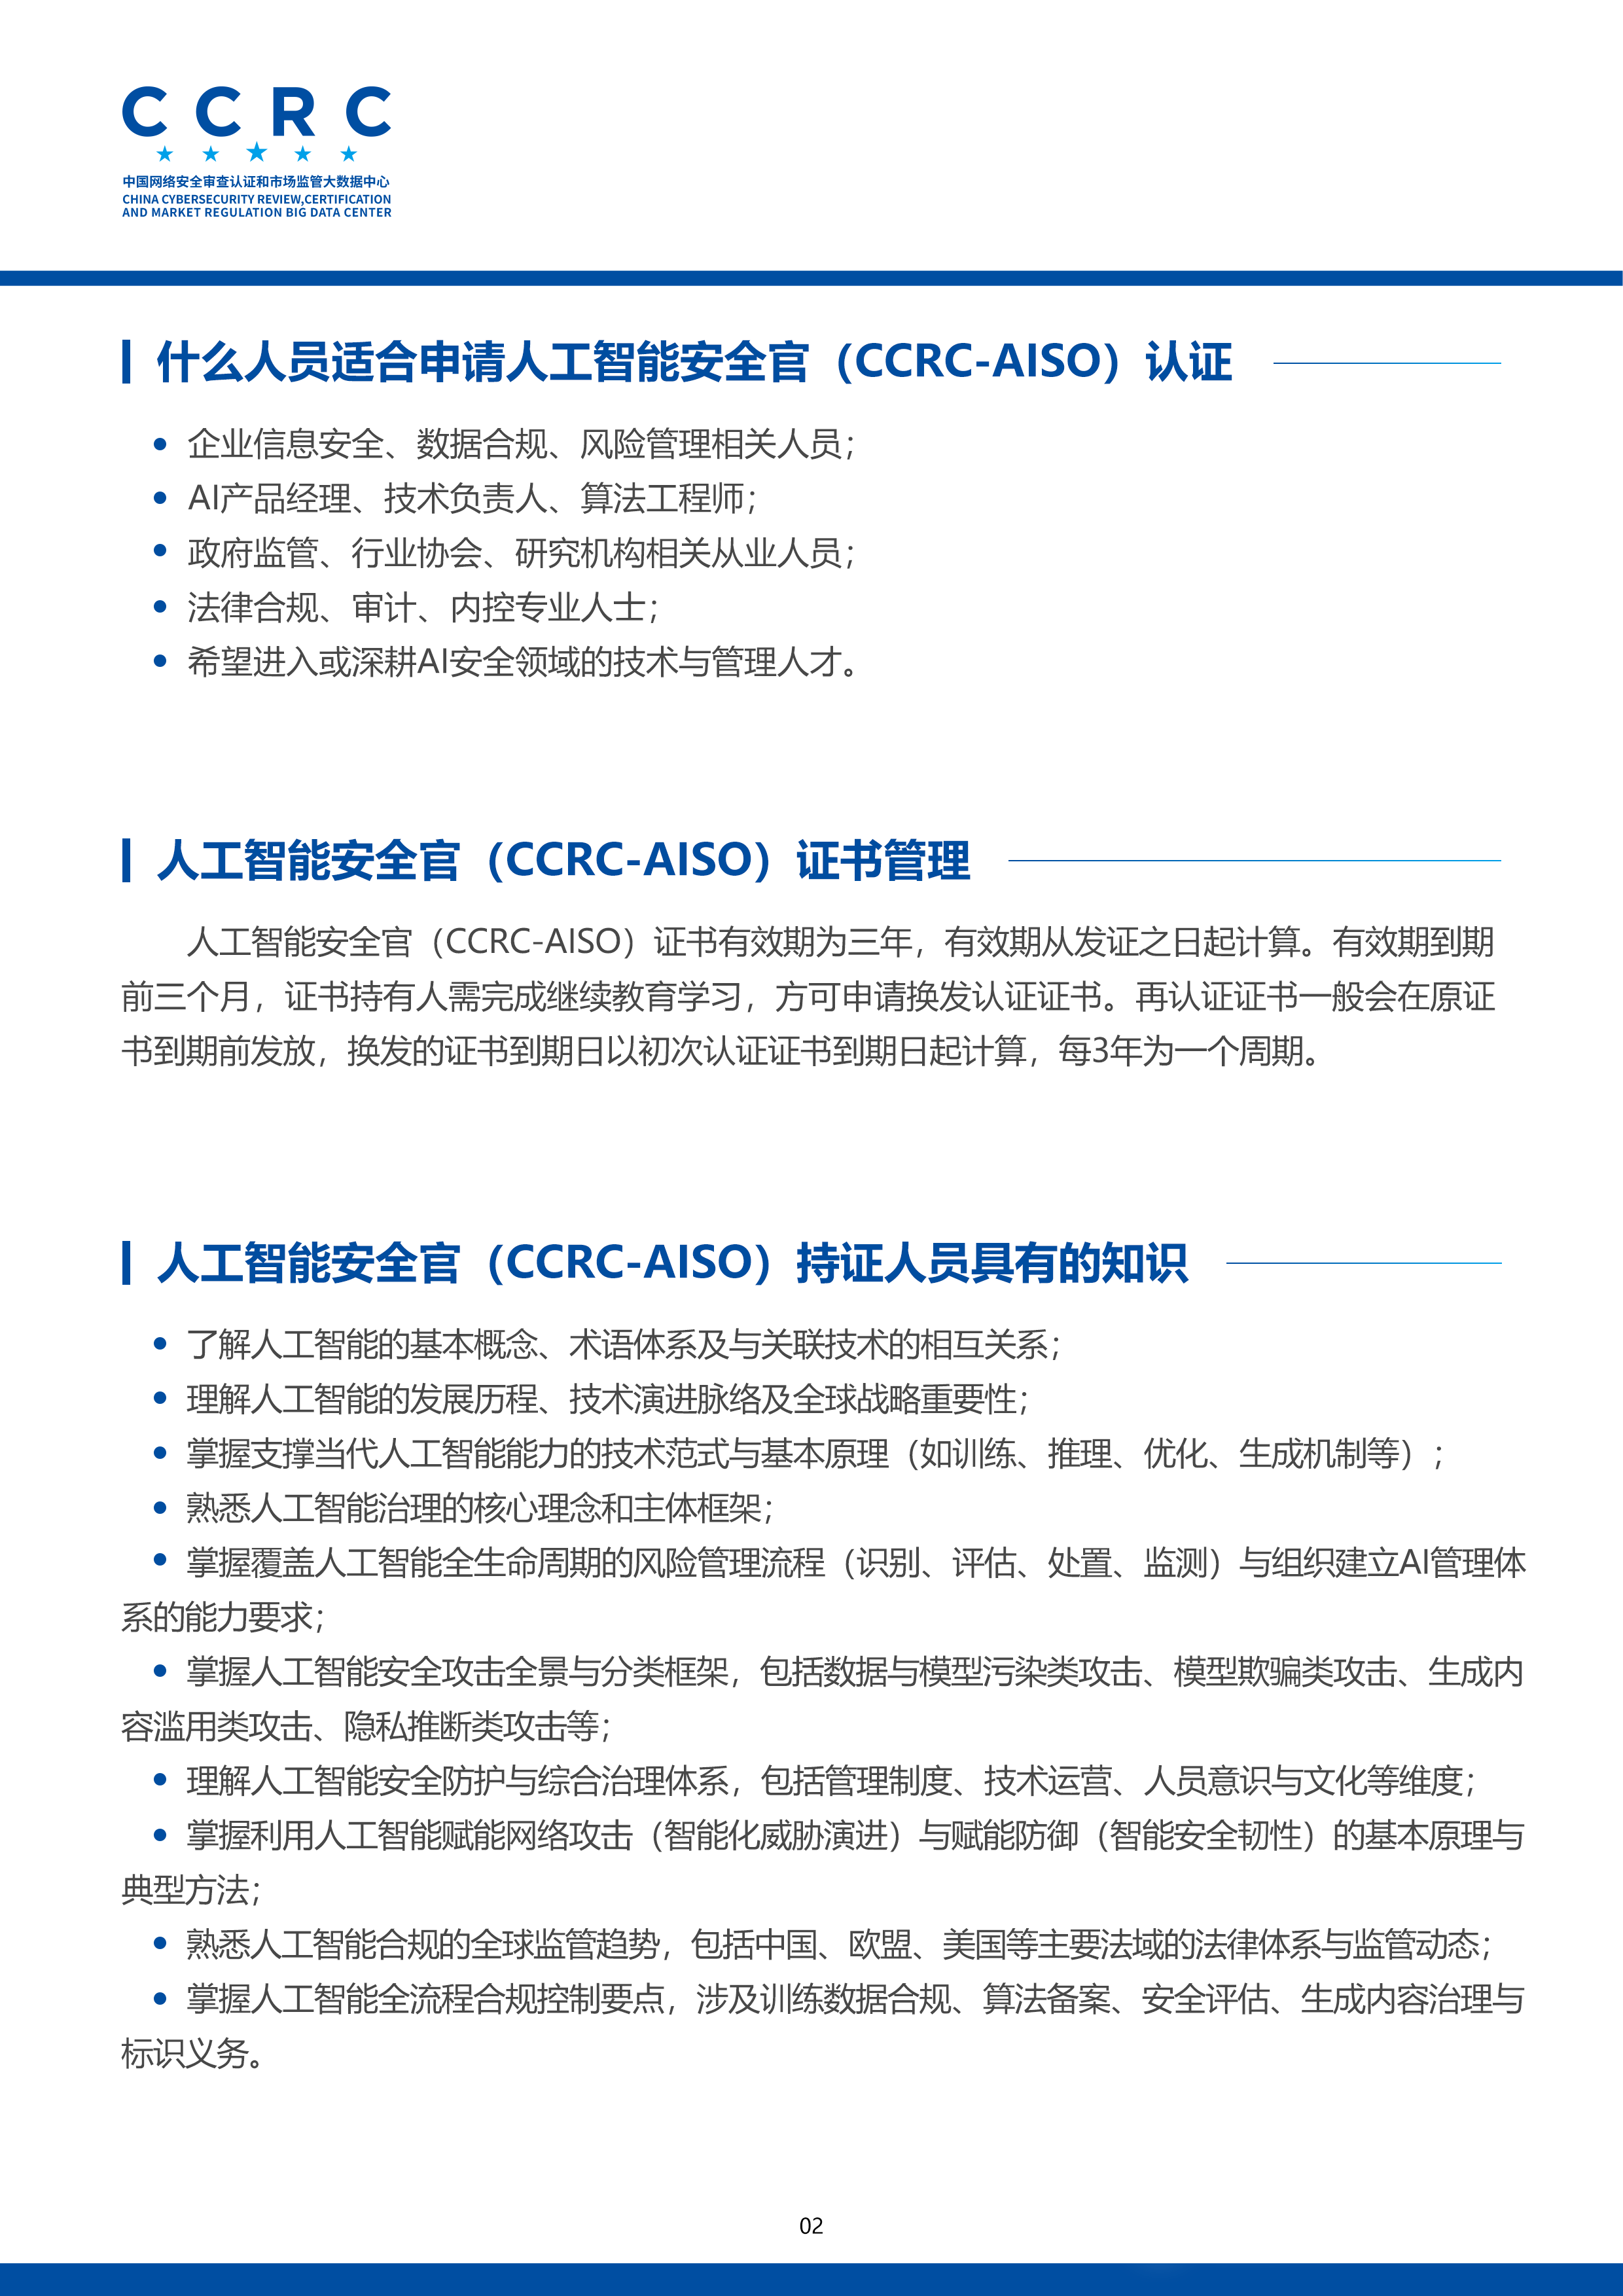
合规、法务、内控、安全、产品、运维背景的人,反而可能更有优势——因为他们本来就更懂“边界”。
五、个人怎么看待这个新兴方向?
如果你在考虑职业进阶,可以换个角度理解:
不是“再去卷一个AI工种”,而是补一层稀缺能力。
技术人学它:
从“做模型”走向“管模型”,避免只会调参、不懂风险。
合规/法务人学它:
把法律要求翻译成企业能执行的操作流程。
管理者学它:
不是追热点,而是建立团队用AI的底线机制。
转型者学它:
比起单纯做提示词搬运,安全治理的壁垒更高、替代性更低。
AI行业不缺“会用工具的人”,缺的是让工具不被滥用的人。
六、企业落地AI安全,先做好这5件事
不管有没有专门设岗,任何在用AI的团队,都建议先补这几步:
建一本AI资产台账
哪些系统用了模型、接了什么数据、谁负责,先摸清家底。给高风险场景设红线
涉及身份、资金、医疗、司法、舆情的功能,必须人工复核。做输入输出审计
留日志、留痕迹,出问题能溯源,不靠“模型自己回忆”。定期做对抗测试
像渗透测试一样,主动试模型会不会被诱导、被绕过。设应急闭环
一旦发现虚假生成、数据泄露、越权调用,有暂停、撤回、公告、复盘机制。
AI安全不是买一个防火墙就结束,而是一种“持续盯着”的能力。
七、AI的下半场,拼的是“可信”
过去十年,互联网拼的是流量;
未来十年,智能化拼的是信任。
用户愿不愿意用,监管愿不愿意放,客户愿不愿意付钱,最终看的不是模型参数多大,而是:
输出稳不稳;
数据安不安全;
出事兜不兜得住;
过程查不查得清。
人工智能安全官不是一个噱头岗位,而是AI从“演示可用”走向“生产可用”的必经一环。
谁先建立这种能力,谁就能在AI落地深水区里,少踩坑、走得远。
CCRC-AISO人工智能安全官,北京青蓝智慧科技马老师135-2173-0416/丁老师135-2209~4648