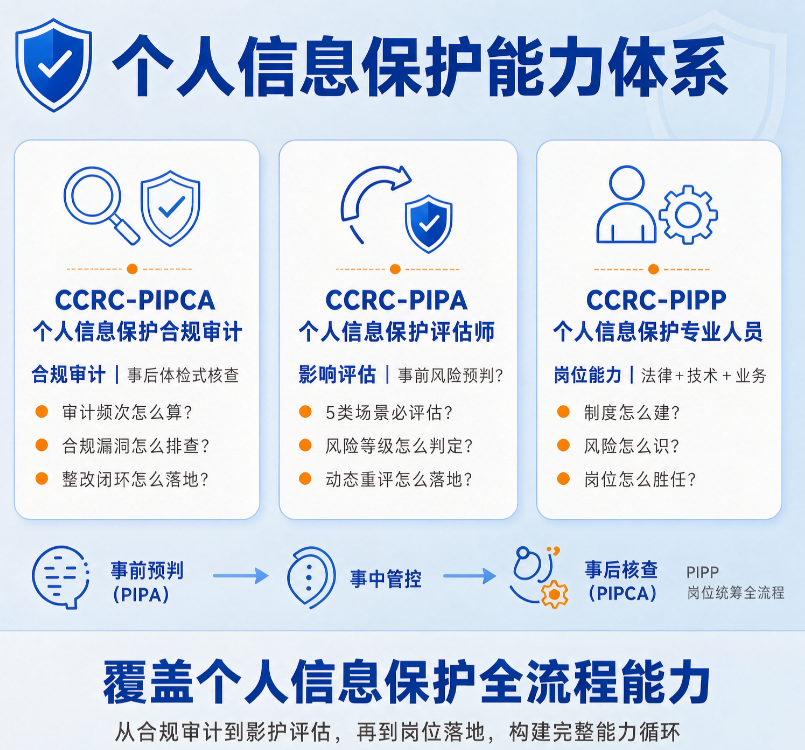
以"事前刹车"为切口,讲清个人信息保护影响评估(PIA)的5类强制情形、评估流程和评估师的能力定位,附问答。
一、合规不只是"事后审计",更需要"事前刹车"
上一篇讲了"体检式"的合规审计,那是事后核查。但真正高明的风险管理,往往发生在事情还没发生之前。
打个比方:审计像年检,而个人信息保护影响评估(业内简称 PIA),更像新车上市前的碰撞测试——在方案落地前,先把可能对个人权益造成的风险想清楚、算明白。
二、哪5种情形,法律要求"必须先评估"?
这是 PIA 最有干货、也最容易被搜索的部分。依据《个人信息保护法》第五十五条,出现下列情形,应当事前开展影响评估并留存记录:
处理敏感个人信息(如生物识别、医疗健康、金融账户、行踪轨迹等);
利用个人信息进行自动化决策(用户画像、个性化推荐、算法打分等);
委托处理、向其他处理者提供、公开个人信息;
向境外提供个人信息;
其他对个人权益有重大影响的处理活动。
记忆点:越敏感、越自动、越往外走,越要先评估。
三、一次完整的评估怎么做?
PIA 的底层是一套"风险导向"的方法论,大体分四步:
梳数据:先摸清处理了哪些信息、流向何处,形成数据清单和映射关系;
判必要:这些信息是不是非收不可?能不能用非个人信息替代?
评影响:综合"必要程度、影响程度、发生可能性"三要素,判定风险等级;
出报告+持续盯:形成评估报告、给出改进建议,并随业务迭代动态重评。
关键在最后四个字——动态重评。PIA 绝不是"做一次管一辈子",业务变了、场景扩了,就要重新评估。
四、一个正在升温的场景:智能应用
值得留意的是,如今大模型、智能体这类应用的很多核心环节——用户画像、个性化推荐、自动决策、甚至训练数据里可能夹带的敏感信息——几乎都落在上面5类"必须评估"的场景里。这让"懂技术又懂合规"的评估能力,变得更抢手。
五、评估师需要什么本事?
对应这套工作,评估师的能力大致是"三块拼图":懂《个人信息保护法》等法规与司法解释,懂 GB/T 35273、GB/T 39335 等现行标准,还要能把评估真正落到具体业务场景里。CCRC 围绕这一方向组织的能力考评,正是培养这类"既看得懂法条、也跑得通场景"的人才。
六、常见问题解答(FAQ)
Q1:PIA 做完要交给监管部门吗?
一般作为内部风控记录留存;在发生安全事件时,它是证明"已主动评估、已采取保护措施"的重要依据,有助于减轻甚至免除相关责任。
Q2:小团队做不起完整评估怎么办?
可以先从高风险场景(敏感信息、自动化决策)切入,用轻量化的工具表起步,逐步完善,不必一上来就追求大而全。
Q3:PIA 和上一篇的合规审计是什么关系?
一个"事前防",一个"事后查",共同构成个人信息保护风险管理的完整闭环。
Q4:适合哪些人学?
法务、产品、技术、安全、咨询顾问等,只要日常工作会接触到个人信息的收集和处理,都能受益。
把"事后补救"前移成"事前设计",是合规思路的一次升级。对想系统掌握这套方法的朋友,梳理知识体系、参加规范的能力考评,是不少人走的一条路。
CCRC-PIPA个人信息保护评估师,北京青蓝智慧科技马老师135-2173-0416/丁老师135-2209-4648