从企业"要不要设岗"的现实问题出发,讲清个人信息保护专员的职责边界、能力模型和人才稀缺现状,附问答。
一、当合规变成"标配",岗位从哪来?
前两篇分别聊了"审计"和"评估"两件具体的事。但企业真正头疼的往往是另一个问题:这些活儿,到底谁来干?
随着《数据安全法》《个人信息保护法》落地并转入常态化监管,数据合规早已不是法务部门的"独角戏",而是横跨法律、技术、业务、内控、跨境治理的系统工程。于是,一批新岗位开始走进招聘市场:个人信息保护负责人、数据合规专员、隐私工程师……
一句话:合规从"加分项"变成了"必答题",岗位也就从"可选项"变成了"标配"。
二、这个岗位到底管什么?
个人信息保护专业人员的工作,通常覆盖一条完整的"责任链":
搭体系:帮单位建立个人信息保护制度框架,把法条翻译成内部流程;
识风险:在收集、存储、使用、共享、出境各环节识别风险点;
做评估:主导影响评估(PIA),配合合规审计;
护权利:响应个人查阅、更正、删除等权利请求;
应急:制定预案、组织演练,出了问题能跟踪处置。
它不像纯法务只啃条文,也不像纯技术只写代码,而是站在两者中间做"翻译"和"统筹"。
三、为什么说这类人才"一将难求"?
难点在于复合。招聘市场上不缺律师,也不缺工程师,缺的是"法律+技术+业务"三条腿都站的那种人:
看得懂法规和标准,知道红线在哪;
看得懂系统和流程,知道风险藏在哪;
还看得懂业务,知道合规要求怎么落地才不耽误做生意。
这种跨界能力培养周期长、实践门槛高,所以"既懂法又懂技术还懂业务"的复合型人才,长期处于稀缺状态。
四、能力有没有"标尺"?
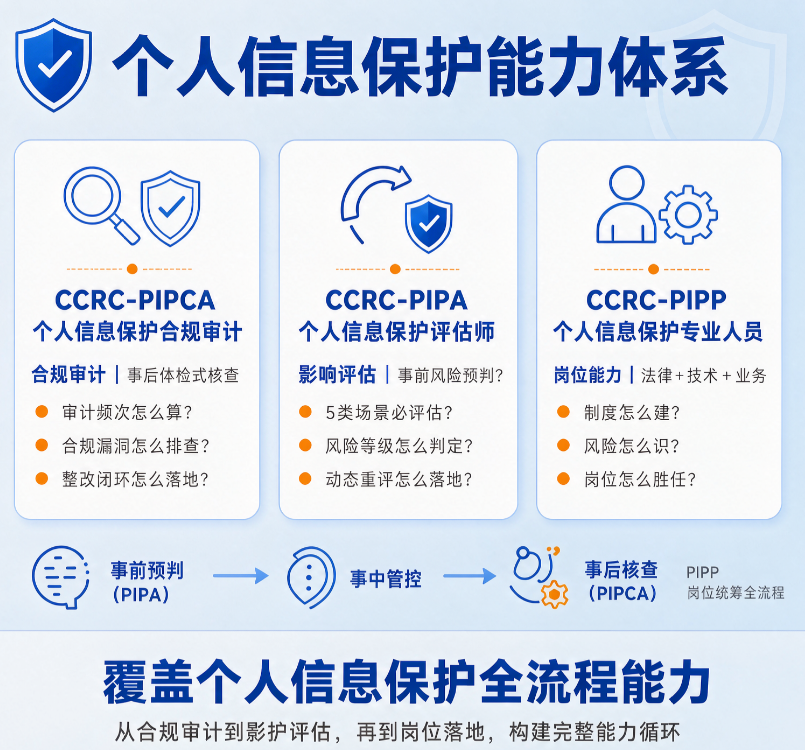
有。相关能力要求可参考 GB/T 42446 等现行标准。CCRC 推出的"个人信息保护专业人员(PIPP)"能力考评,就是面向从事或有意从事这一领域工作的人——通过系统考评,证明持证人员具备合规管理、影响评估、合规审计、隐私设计、基础技术等方面的知识与技能,能够胜任单位的个人信息保护专业岗位。
五、常见问题解答(FAQ)
Q1:什么背景的人适合转这个方向?
法务、审计、信息安全、数据、产品、风控等背景都可切入,关键是把跨界知识补齐。
Q2:这个岗位真的好找工作吗?
随着监管常态化,越来越多单位开始设立专门岗位或明确责任人,复合型人才的招聘需求呈上升态势;但"好不好"最终仍取决于个人能力深度,而非一纸证书。
Q3:考证就等于能上岗吗?
证书是能力的一种佐证,不是万能钥匙。真正的竞争力,来自"知识体系+项目经验+场景理解"的叠加。
Q4:三篇讲的审计、评估、专员,怎么选?
审计偏核查、评估偏事前风控、专员偏全面统筹。想聚焦某一环可对应深耕,想做全面负责人则更贴近 PIPP 的定位。
无论从哪个方向切入,个人信息保护都是一条需要长期主义的路。把基础打牢、把体系学通,比追短期热点更靠谱。
CCRC-PIPP个人信息保护专业人员,北京青蓝智慧科技
马老师135-2173-0416
丁老师135-2209-4648