最近和几位做研发的朋友聊天,大家有一个共同的感受:以前写完代码能跑就行,现在不行了。代码提交之前,静态扫描、依赖检查、安全测试……一道道工序卡下来,稍有不慎就被打回重改。
这背后其实是一个行业共识——安全左移。
🔍 什么是安全左移,为什么它突然火了
传统模式下,安全测试往往在开发完成、甚至上线前才介入。这时候发现漏洞,修复成本极高——架构层面的问题可能要推倒重来。
安全左移的核心思路,是把安全考量前置到需求分析和设计阶段,让开发人员在写代码的同时就具备安全意识,从源头降低风险。
这也是为什么各大企业的招聘需求里,"熟悉 SDL(安全开发生命周期)""了解 DevSecOps 实践"成了安全开发工程师的标配要求。
🛠️ 一名合格的安全开发工程师,到底要懂什么
翻看近期多家企业的招聘描述,安全开发岗位的能力模型已经非常清晰:
漏洞原理要吃透:对 OWASP Top 10 这类常见 Web 漏洞的成因、利用方式和修复策略有深入理解
代码审计能力:能独立完成源代码审查,熟悉黑盒测试路径
安全开发框架:掌握 SDL、CLASP、DevSecOps 等模型的基本理论
编程功底:Java、Python、Go、C 至少精通一门,能读能写
工具链熟练度:了解 SAST(静态应用安全检测)、DAST(动态应用安全检测)的核心原理
这些能力单靠日常工作积累,周期很长,而且容易形成"哪里出洞补哪里"的碎片化认知。
📚 一套系统化的知识体系:CISAW 安全软件方向
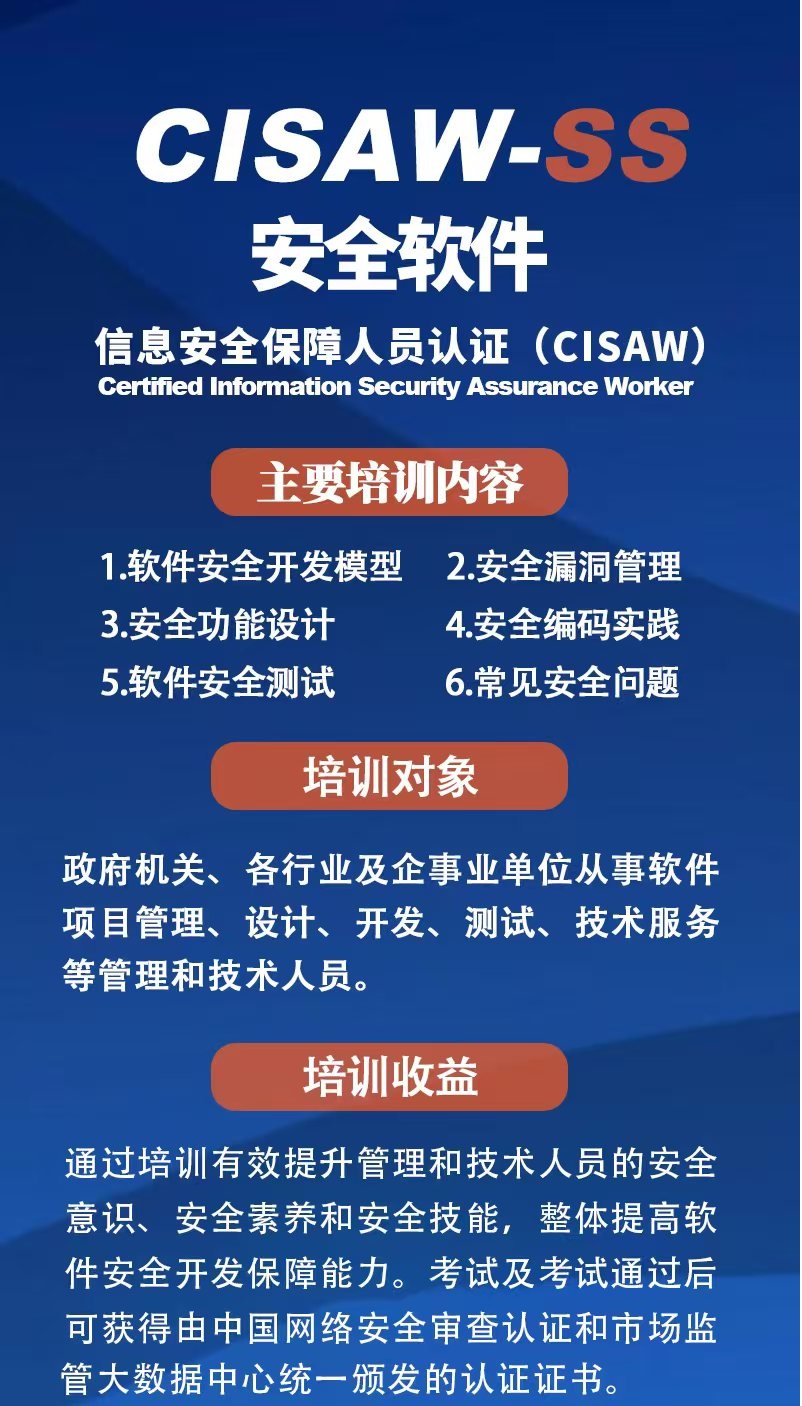
说到系统化学习,业内有一套针对软件安全开发方向的知识框架值得关注——CISAW(信息安全保障人员)安全软件方向。
根据官方定义,这套体系由中国网络安全审查认证和市场监管大数据中心建立,依据国际标准 ISO/IEC 17024,针对不同专业技术方向开展分级能力评价。其中安全软件方向聚焦的是:如何让开发人员在软件全生命周期中内建安全。
从公开的考试大纲来看,安全软件专业级的考核内容中,安全软件技术与测试占比高达 80%,其余 20% 分布在项目管理和基础信息安全技术。这个比例很能说明问题——它考的不是泛泛的安全理论,而是实打实的安全编码和测试能力。
整个体系分为预备级、基础级、专业级、专业高级四个层级,不同层级对学历和信息安全相关工作经验有对应要求,从业者可以根据自身情况选择切入点。
💡 需要提醒的是,这类能力评价项目更适合有一定开发或安全基础、希望系统化补齐安全开发知识框架的从业者。零基础直接上手会比较吃力。
CCRC-CISAW信息安全保障人员-SS安全软件方向认证办理
北京青蓝智慧科技马老师135-2173-0416/丁老师133-9150-9126
安全开发不是一个"学了就能速成"的方向,但它是未来几年技术圈里确定性最高的细分赛道之一。无论是做业务系统开发、安全产品研发,还是参与企业级项目交付,具备安全视角的开发人员,议价空间都在持续扩大。
如果你也在关注这个方向,欢迎在评论区聊聊:你们团队目前的安全开发实践到了哪个阶段?