做乙方交付的朋友最近跟我吐槽:以前投标拼的是方案和价格,现在好多项目的资格预审里,明里暗里都多了一条——团队里要有具备安全软件开发相关能力评价凭证的人员。
这条要求,让不少技术实力不错但缺乏体系化能力证明的团队吃了闭门羹。
📋 从一份招标文件说起
这不是个例。随着数字化转型深入,金融、能源、交通、政务等领域的软件项目,对安全性的要求已经从"建议项"变成了"一票否决项"。
企业在选择合作方时,关注的不再只是"能不能做出来",而是"做出来的东西经不经得起安全考验"。这种转变直接传导到了人才端——懂安全开发的工程师,成了团队里的稀缺资源。
🧩 安全开发能力的三个层次
观察那些在项目中表现稳定的交付团队,他们的安全开发能力通常分三个层次:
第一层:能写代码,但不懂安全
功能实现没问题,但代码里藏着 SQL 注入、XSS、不安全的反序列化等漏洞,靠后期扫描工具补漏,治标不治本。
第二层:了解常见漏洞,能做基础防护
知道 OWASP Top 10,能在编码时避开明显的安全坑,但缺乏系统性的安全设计思维,面对复杂业务场景时容易顾此失彼。
第三层:安全内建
从需求分析阶段就引入安全考量,设计阶段做威胁建模,编码阶段遵循安全规范,测试阶段覆盖安全场景——这就是业界常说的安全左移实践。
目前市场上大量开发人员停留在第一层向第二层过渡的阶段,第三层的人才供给严重不足。
📖 一套被行业逐步认可的能力框架
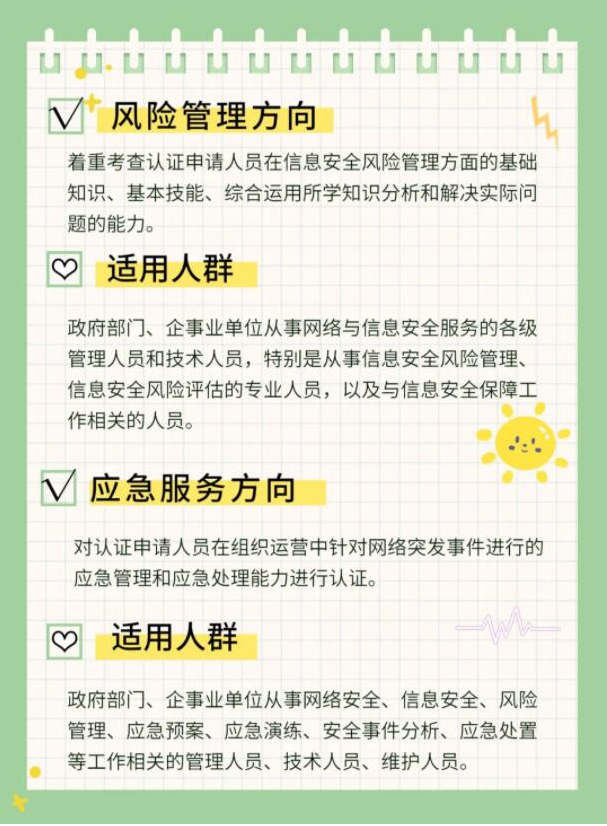
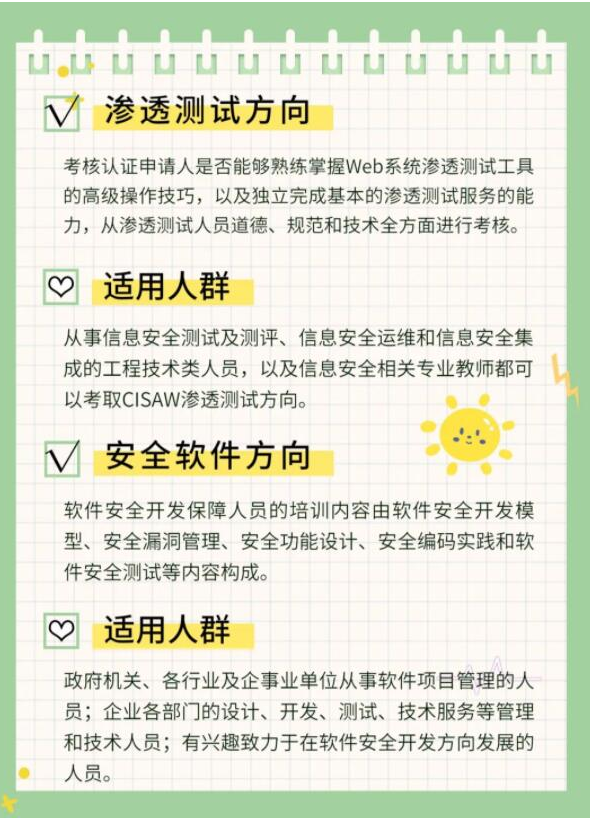
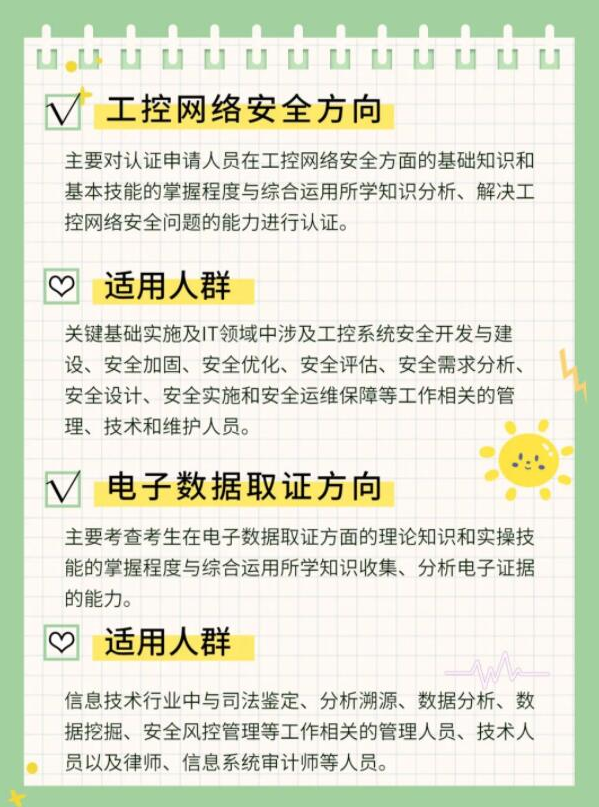
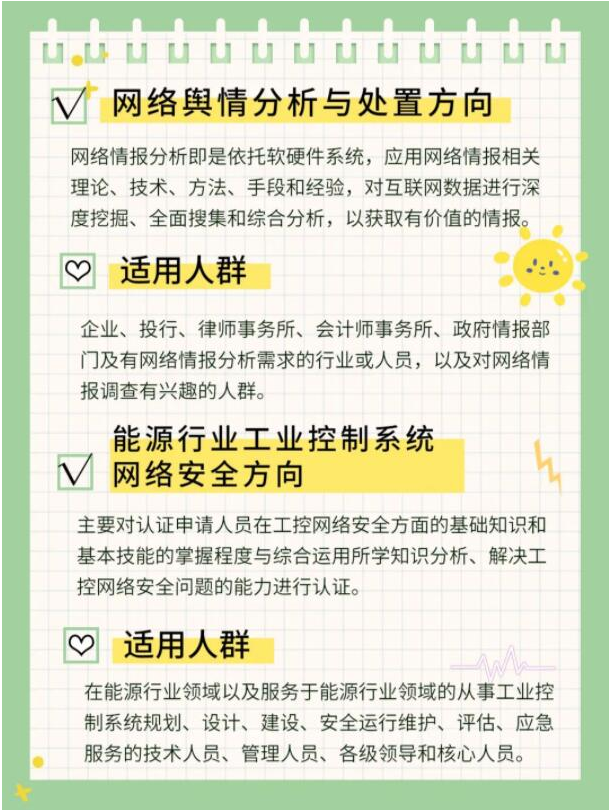
正是看到这个缺口,国内前些年建立了一套针对信息安全保障人员的分级能力评价体系,简称 CISAW,其中专门设有安全软件方向。
这个方向的定位很明确:立足国内软件安全开发的实际需求,聚焦行业热点和难点问题。它不是纯理论考试,从公开的大纲结构看,安全软件专业级考核中,安全软件技术与测试相关内容占了 80% 的权重,项目管理和基础技术占 20%——明显偏向实战能力。
体系分为四个层级:预备级、基础级、专业级、专业高级,每个层级对学历和相关工作经历都有明确要求,走的是阶梯式能力提升的路径。
💰 投入值不值得
坦白说,这类系统化学习适合两类人:
已经在做开发、想往安全方向转型的工程师——用它来补齐知识框架的系统性
技术团队负责人——通过团队成员分批参与,整体提升交付能力,应对更高要求的企业项目
对于完全没有开发或安全基础的朋友,建议先把编程和网络安全基础打牢,再考虑这类进阶内容。
CCRC-CISAW信息安全保障人员-SS安全软件方向认证办理
北京青蓝智慧科技马老师135-2173-0416/丁老师135-2209-4648
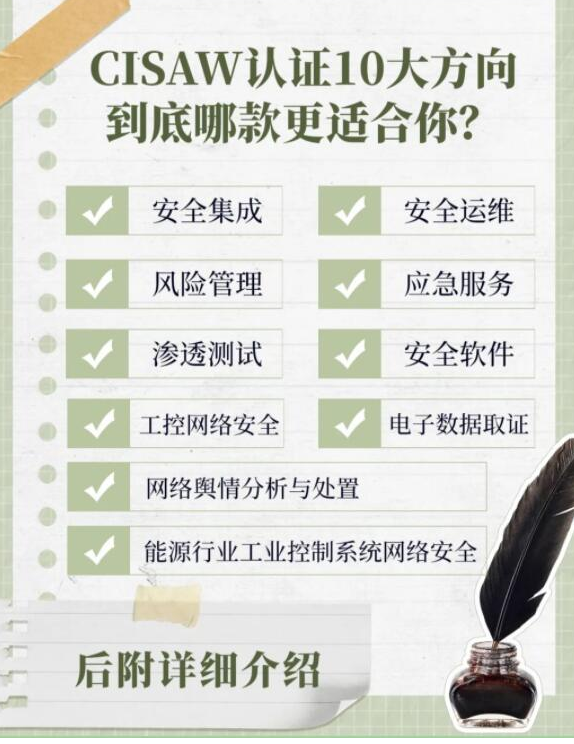
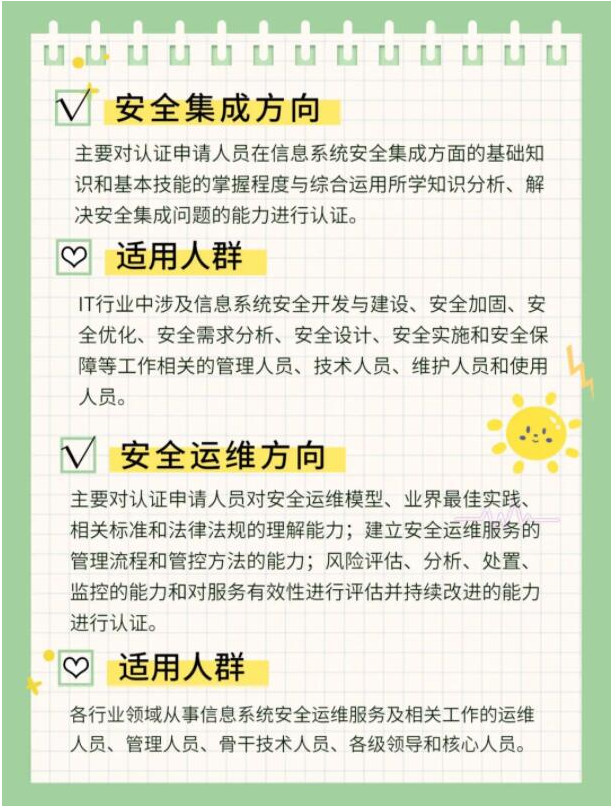
软件安全这个赛道,长期来看只会越来越重要。与其等市场把门槛抬到够不着的位置再追,不如现在就开始布局。毕竟,能力这东西,平时是底气,关键时是筹码。
你怎么看团队安全能力建设这件事?欢迎留言讨论。