深夜,某单位信息中心电话骤响——官网页面被篡改、业务数据库出现异常访问记录。一支应急小组连夜出发,在数小时内完成证据固定、病毒查杀、漏洞封堵与业务恢复。这不是影视剧情,而是网络安全应急工程师的日常。
一场“网页篡改疑案”的24小时
2014年,某省卫健委官网被举报存在非法二级页面,涉嫌伪造医师资格证查询入口,引发公众信任危机。应急工程师次日一早赶赴现场,在海量日志与网页代码中逐行排查,最终定位到被非法创建的篡改文件,完成事件溯源与清理。
整个处置链条清晰展现了应急响应的标准动作:事件发现→初步报告→研判分级→现场处置→调查取证→恢复总结。任何一个环节的延误,都可能导致影响扩大。
应急响应的核心:不只是“修好”,更要“查清”
与常规的运维排障不同,网络安全应急有两条并行主线:业务恢复线 + 取证溯源线。
业务恢复线:隔离受感染主机、阻断攻击源、清除恶意程序、从备份恢复数据、修补漏洞,让系统尽快回到正常运行状态;
取证溯源线:完整保存内存镜像、磁盘镜像、网络流量与系统日志,还原攻击路径、确定入侵入口、识别攻击者手法,为后续防范与可能的司法取证留存证据。
以某交通单位勒索病毒事件为例,应急人员不仅完成了业务系统的恢复,更通过日志分析锁定了两个境外IP利用远程桌面爆破投毒的攻击路径,为单位后续加固提供了明确方向。
应急服务方向的能力图谱
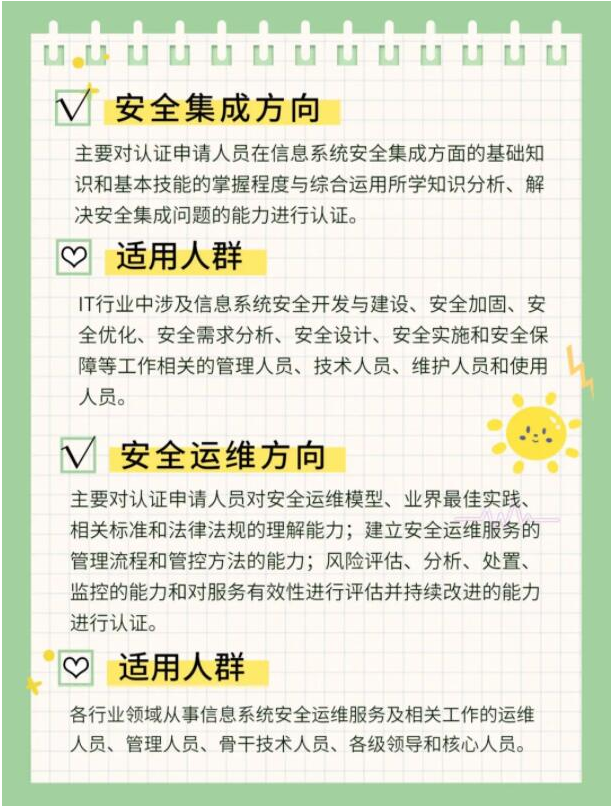
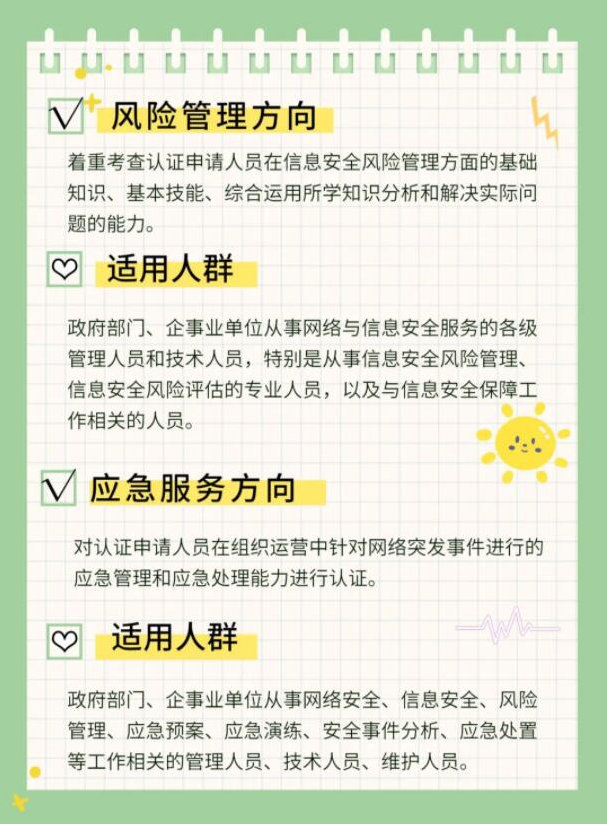
信息安全保障人员认证(CISAW)应急服务方向的考核体系,正是围绕攻防实战场景设计的。其知识框架覆盖网络犯罪过程分析、应急响应体系建立、网络层与主机层应急技术、综合演练等多个维度,对应到实际工作中,就是三类核心技能:
能力类型 | 具体体现 |
技术能力 | 漏洞扫描、渗透测试、日志分析、恶意代码排查、数据恢复 |
流程能力 | 预案编制、分级响应、演练组织、跨部门协同 |
综合能力 | 沟通协调、推理论证、实验操作、综合应用 |
📌 需要明确的是:这套框架描述的是一个应急岗位应当具备的能力模型,而非某种“资格门槛”。是否参与相关学习与考评,应结合个人职业发展规划自主判断。
CCRC-CISAW信息安全保障人员-ES应急服务方向认证办理
北京青蓝智慧科技马老师135-2173-0416/丁老师135-2209-4648
给政企单位的三条实操建议
预案不能“锁在柜子里”:参照行业规范制定分级响应机制,并定期组织红蓝对抗式演练;
日志是“数字黑匣子”:开启并妥善保存系统日志、安全设备日志,确保事件发生后有迹可查;
建立7×24小时响应机制:突发安全事件往往发生在非工作时间,应急值守与快速调度能力至关重要。
网络安全攻防是一场持续的博弈。与其在事件发生后被动补救,不如提前构建一支“懂攻防、会处置、能溯源”的应急队伍。