数据泄露频上新闻,背后有一群专门给企业数据"做体检、查风险"的人——数据安全评估师。这篇用大白话讲清它做什么、门槛高不高、前景怎样。
最近两年,但凡一次大规模数据泄露上热搜,评论区总会有人问:企业的数据到底谁来管?出了事先找谁?
答案里,越来越频繁地出现一个名字——数据安全评估师。
很多人第一次听到这个岗位,会以为又是"写代码的"。其实恰恰相反,它更偏向"体检医生 + 审计师"的角色。今天就用大白话,把这个正在悄悄走红的新职业拆开讲清楚。
一、一句话定位:给企业的数据"做体检"
如果说防火墙、加密软件是数据的"锁"和"防盗门",那么数据安全评估师就是那个定期上门查隐患、开处方的人。
他不做攻击防守的正面硬刚,而是回答三个问题:
你手里到底有哪些数据?哪些是核心、哪些是一般?
这些数据在收集、存储、使用、传输、共享的每个环节,哪里可能漏水?
一旦出事,损失有多大?该怎么补?
一句话:识别风险、评估风险、给出处置建议,最后落成一份能看懂的报告。
二、日常到底忙些什么?
对照行业通行的能力要求,这个岗位的工作大致有七件:
对内对外沟通——和业务、法务、IT、管理层都能聊到一块儿;
读懂业务——先搞清这家公司靠什么赚钱,才知道什么数据最金贵;
搭制度——帮企业把数据安全的管理办法、流程、责任落到位;
吃透规矩——熟悉《数据安全法》《个人信息保护法》等法规和相关通用标准;
盘家底——识别数据资产、找威胁、查薄弱环节;
上工具——用评估方法和工具,把风险量化出来;
出报告——把分析结果变成风险处置建议和正式评估报告。
可以看到,它是一门"技术 + 管理 + 法规"三合一的复合活儿,既不是纯敲代码,也不是纯写文档。
三、为什么这两年突然火了?
核心原因就一个:法规把"定期评估"写成了硬要求。
《数据安全法》明确,重要数据的处理者要定期对数据处理活动开展风险评估。而2026年6月公布、8月20日起施行的《网络数据安全风险评估办法》,更是把"谁来评、怎么评、多久评一次"落到了操作层面——处理重要数据的单位要每年评估一次,处理一般数据的也被鼓励至少每3年评一次,并且要求"指定专人负责"。
法规一收紧,需求立刻传导到人才市场:企业里要设专门岗位,外部要找专业机构,两头都缺懂行的人。业内报告普遍认为,网络安全与数据安全方向的人才缺口已达数百万量级,且企业最看重"3—5年经验 + 实战能力"的复合型选手。
四、什么样的人适合走这条路?
做过IT、运维、网络安全,想从"防守"转向"评估咨询"的;
从事合规、审计、法务、风控,想加上数据这层专业标签的;
做数据安全产品、售前、咨询,需要一套成体系方法论的;
想从开发、测试转型,又不想继续高强度写代码的。
共同点:愿意钻研标准法规,逻辑清晰,能把复杂问题讲明白、写成报告。
五、想入行,第一步怎么走?
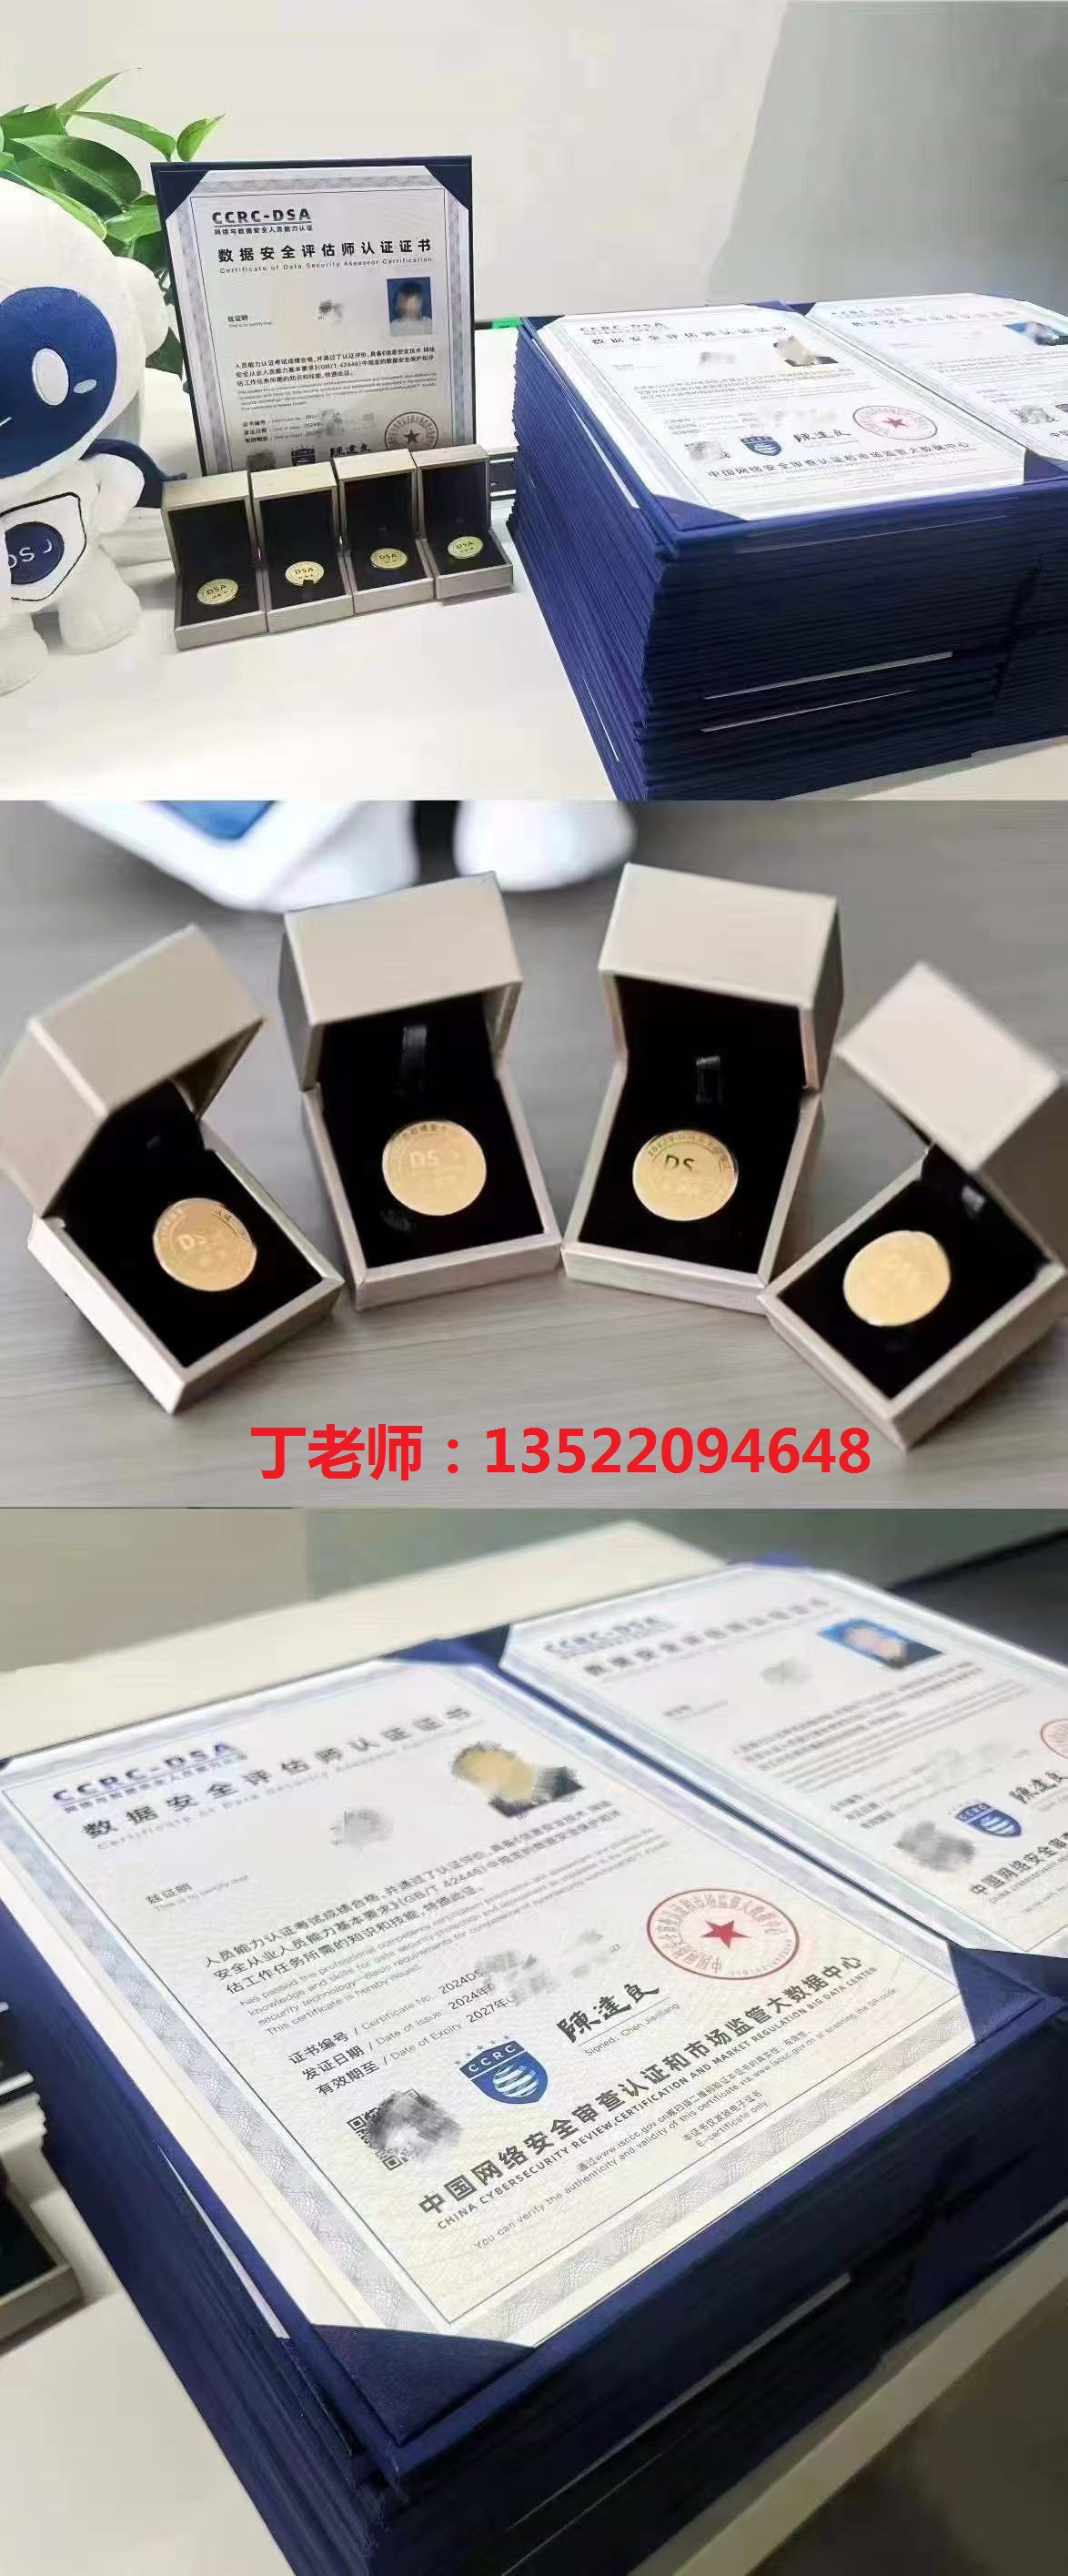
这个岗位有比较成熟的能力培养路径,业界常见的是围绕 CCRC-DSA(数据安全评估师) 这条能力培训方向系统学习,课程通常覆盖:数据安全法律体系、数据分类分级、风险评估实施、数据出境评估、应急处置、体系建设等模块,学完通过考核可获得相应能力培训证书,作为进入这一领域的"敲门砖"。
需要提醒一句:证书是起点不是终点。真正的竞争力,还是来自把标准落到真实业务里的实战能力。
想系统了解这条能力培训方向的课程体系、开班安排和证书详情,可以私信我,我把完整资料发你。(报名前会与学员签订正规培训协议,学习有保障。)
CCRC-DSA数据安全评估师,北京青蓝智慧科技马老师135-2173-0416/丁老师135-2209-4648