2026年8月20日《网络数据安全风险评估办法》施行,重要数据处理者须每年开展风险评估并指定专人负责。本文解读新规要点,并讲清数据安全评估师的知识体系、报考方向与职业前景。
新规落地:数据安全评估从"提倡"变"必答题"
2026年6月18日,三部门联合公布《网络数据安全风险评估办法》,并明确自2026年8月20日起施行。
这份办法的分量在于,它把过去比较原则性的要求,变成了可操作、可检查、可追责的具体规则。对很多企业来说,数据安全评估从此不再是"锦上添花",而是每年必须交的作业。
三个关键变化,企业和个人都要看懂
变化一:谁要评?频率多高?
办法明确,处理重要数据的网络数据处理者,应当每年度开展一次风险评估;重要数据安全状态发生重大变化、可能对安全造成不利影响的,要及时对变化部分补评。处理一般数据的,被鼓励至少每3年评一次。
变化二:谁来牵头?
自行开展评估的,要指定专人负责;委托机构评估的,要通过合同明确双方权利义务。也就是说,企业里必须有一个"懂行的人"站出来扛这件事。
变化三:报告要负责。
评估机构要客观公正,对出具的报告"真实性、有效性、完整性"负责,且不得转委托、不得连续3次以上对同一对象做年度评估——防止利益绑定,保证独立性。
需求传导:政策一紧,人才先"缺"
当"每年一评 + 专人负责"成为常态,一个现实问题就摆到企业面前:这个人从哪来?
数据安全评估不是装个软件就行,它要求从业者同时懂三件事:
懂法规——《数据安全法》《网络数据安全管理条例》及配套办法;
懂标准——数据识别、分类分级、全生命周期防护的通用技术要求;
懂业务——能把抽象条款翻译成具体行业的具体动作。
这类"三懂"复合人才,恰恰是市场上最稀缺的。业内普遍预计,数据安全方向的人才缺口在数百万量级,且需求还在随法规持续释放。
能力画像:一个合格的数据安全评估师要会什么?
对照行业能力框架,核心可以概括为七项:跨部门沟通协调、理解业务识别目标、建立执行管理制度、理解应用法规标准、识别数据资产与薄弱环节、用工具方法量化风险、输出处置建议与评估报告。
换句话说,他要能把一次评估,从"盘数据—找风险—定等级—给方案—出报告"完整跑通闭环。
想切入这条赛道,学什么、怎么学?
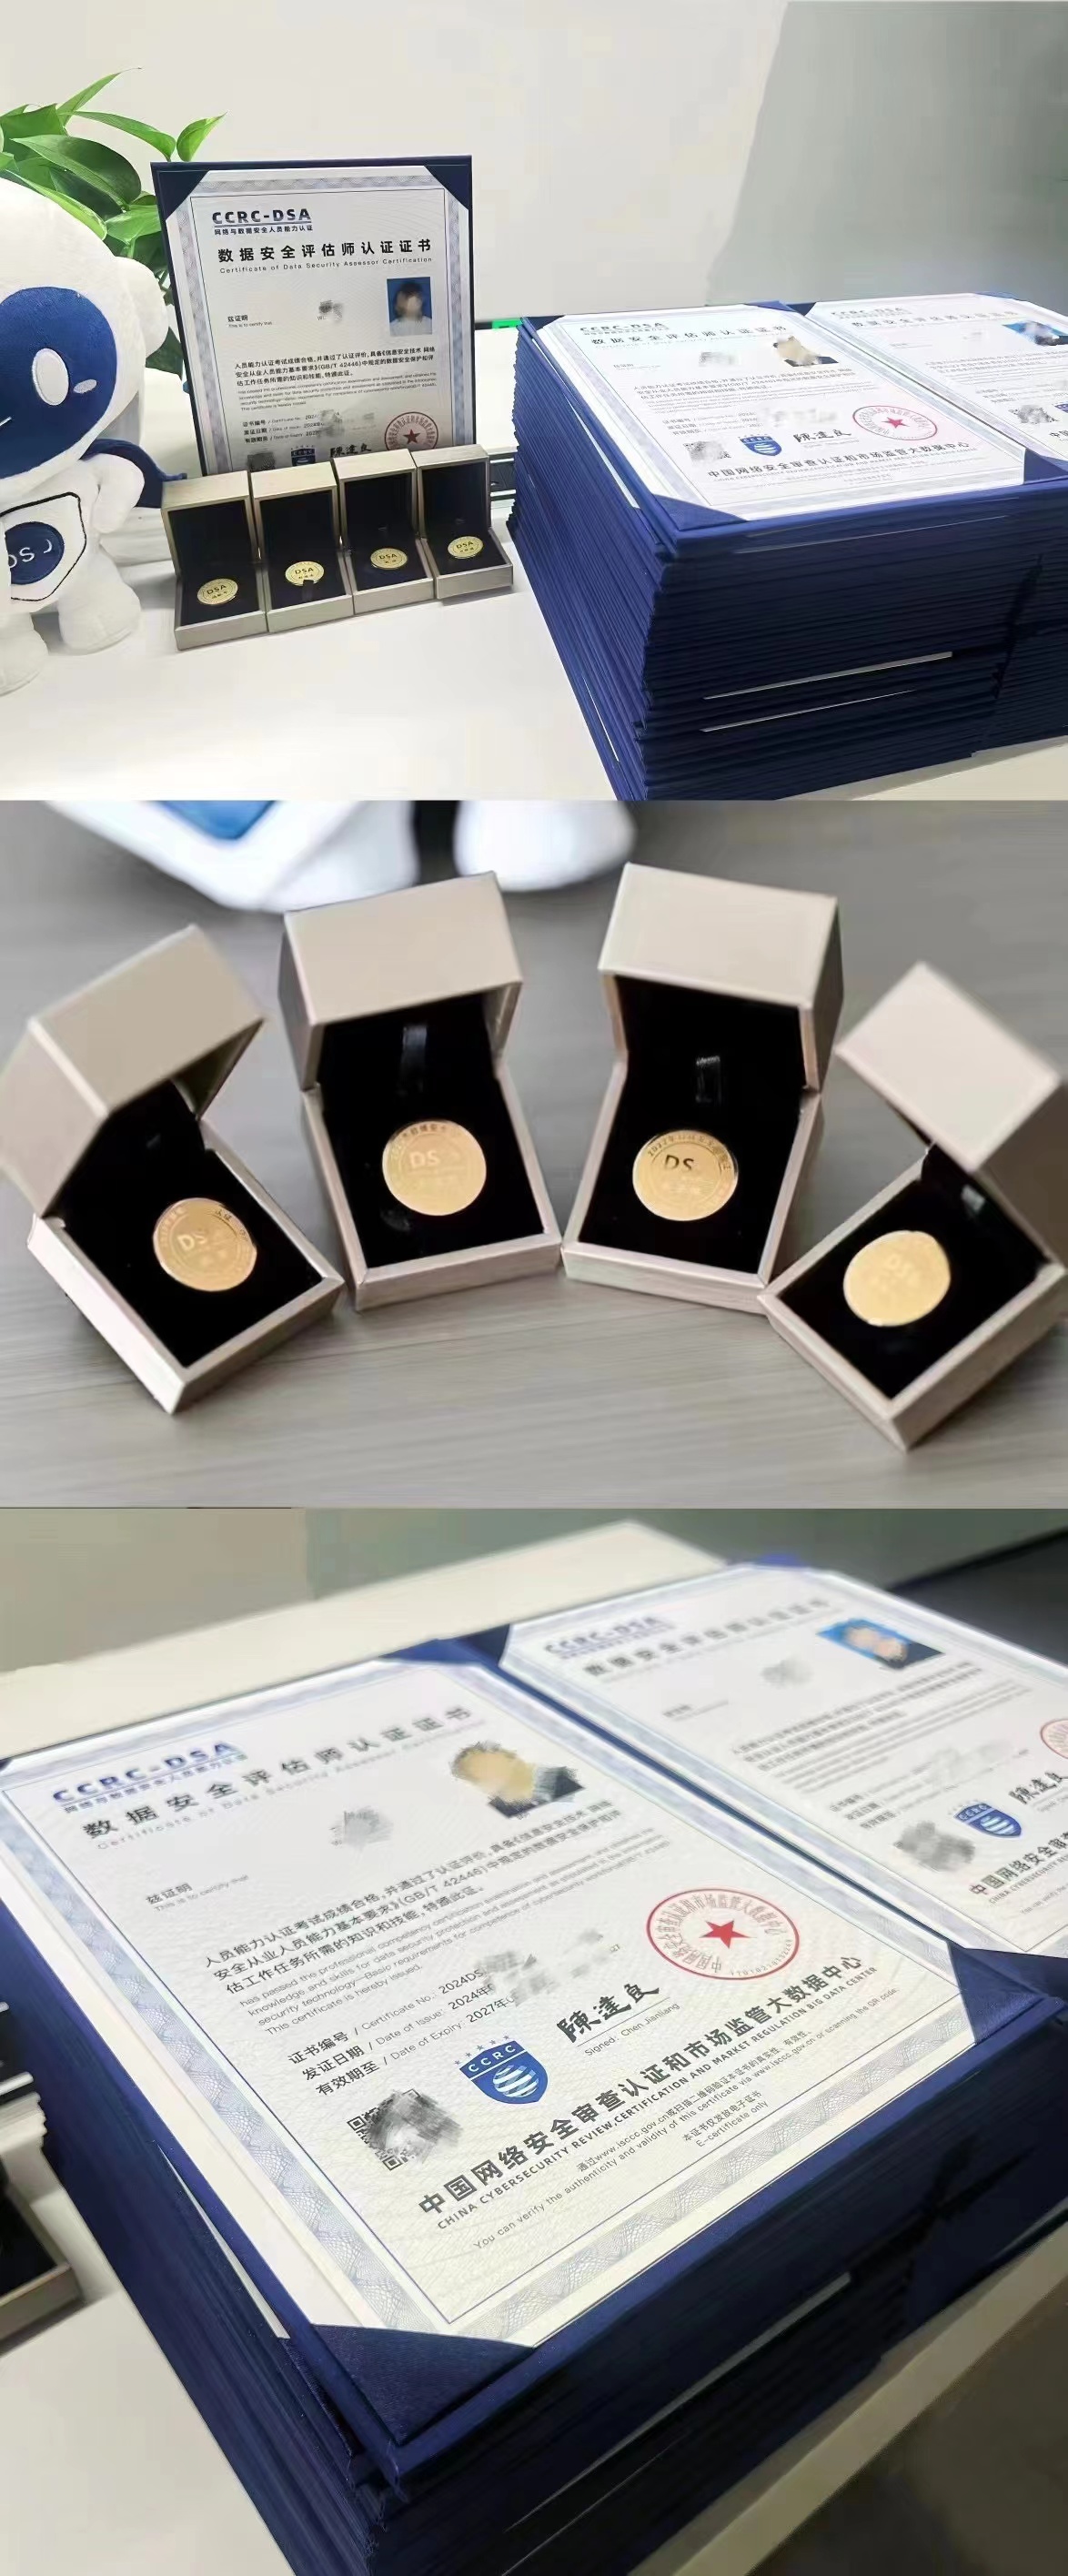
围绕这个岗位,业界已有比较成熟的能力培养方向,典型如 CCRC-DSA(数据安全评估师),课程体系一般涵盖五大块:
数据安全与产业概论、法律体系;
数据安全基础知识与技术、接口安全;
数据分类分级及防泄漏、加密等应用实践;
数据安全风险评估实施、出境评估、应急响应;
数据安全治理与体系建设(进阶)。
学习多采用线上+线下结合,完成规定学时并通过考核后,可获得相应能力培训证书,作为求职、转岗时的一项专业能力佐证。
给想入行者的三句实话
新规是最好的入场信号——政策创造岗位,早学早占位;
证书是敲门砖,不是免死牌——真正值钱的是把标准落地的实战能力;
选培训要看课程和协议——内容是否覆盖标准、有无实操演练、是否签订正规培训协议,这三点比"花哨承诺"重要得多。
想拿到完整的课程大纲、考核方式和证书样本,欢迎评论或私信,我逐一回复。合规提示:任何培训都应以真实学习为前提,报名前签订培训协议,谨防"不用学就能拿证"之类的夸大话术。
CCRC-DSA数据安全评估师,北京青蓝智慧科技
马老师135-2173-0416
丁老师135-2209-4648